발표자료 다운로드 — 가상화 DR 에서 클라우드 네이티브 DR 로
DR 모델 전환은 기술 취향이 아니라 정량·정성·정책 세 축에서 이미 근거가 쌓인 경로다. 이 발표자료는 세 축을 의사결정권자가 한 번에 읽을 수 있도록 장표로 압축했다.
전체 33장, PDF 로 33쪽이다. 1장은 DR 모델이 시점 복원에서 선언된 상태의 재현으로 옮겨 간 이유를, 2장은 쿠버네티스가 Active-Active 를 가능하게 하는 구조를, 3장과 4장은 이미지 레지스트리와 데이터베이스를 두 사이트에서 맞추는 방법과 복구 절차를 다룬다. 5장은 자원·라이선스 절감 폭과 해외 5개 사례를, 6장은 다섯 개 정책 문서와의 정합성과 의사결정 매트릭스를 정리한다.
거버넌스 보드 안건 자료나 사업 기획 검토 자료로 그대로 쓸 수 있도록 원본 구성 그대로 공개한다.
CNF 백서 구독하기🔔
새로운 백서가 발간되면 가장 먼저 안내드려요! CNF가 전하는 최신 백서와 클라우드 인사이트를 가장 빠르게 만나보실 수 있습니다. 진심으로 구독 부탁드립니다 🙏
발표 영상으로 먼저 보기
장표만으로는 두 DR 모델이 왜 복구 시간에서 수십 배 차이가 나는지 잘 보이지 않는다. 1장을 설명한 영상을 먼저 보면 나머지 장의 전제가 선명해진다.
영상을 먼저 보면 이 발표자료가 무엇을 비교하는지 한 번에 잡힌다.
영상에서 다루는 순서는 다음과 같다.
- 재해복구 방식을 지금 바꿔야 하는 이유
- 의사결정권자에게 전달할 다섯 가지 핵심 메시지
- 컨테이너 확산과 라이선스 상승과 랜섬웨어라는 세 가지 외부 압력
- GitOps 와 이미지 불변성과 데이터 복제로 선언된 상태를 재현하는 원리
- 다섯 개 차원 비교와 직렬 7단계 대 병렬 3단계 복구 시간축
같은 주제를 문장으로 풀어 쓴 전문은 공공기관 DR 전환 사례 — 가상화에서 클라우드 네이티브로에 있다. 이 발표자료는 그 백서를 회의실 한 시간 분량으로 줄인 판본이다.
이 발표자료가 답하는 여섯 가지 질문
DR 갱신을 앞둔 기관의 검토 회의에서 반복해서 나오는 질문을 기준으로 장표를 배치했다.
- 가상화 DR 과 클라우드 네이티브 DR 은 무엇이 다른가
- 가상화로 시도한 Active-Active 는 왜 대부분 Active-Standby 로 돌아갔는가
- 두 사이트가 같은 이미지와 같은 데이터를 쓴다는 것을 어떻게 보증하는가
- 복구 시간은 실제로 얼마나 줄어드는가
- 자원과 라이선스 비용은 얼마나 줄어드는가
- 전자정부법과 ISMS-P 요구를 이 방식으로 충족할 수 있는가
다섯 가지 핵심 메시지는 하나의 인과 사슬이다
이 발표자료의 결론은 다섯 문장이고, 서로 독립된 주장이 아니라 앞의 것이 뒤의 것을 만드는 사슬이다. 한 줄씩 떼어 읽으면 설득력이 떨어진다.
첫째, DR 모델이 시점 복원에서 선언된 상태의 재현으로 옮겨 갔다. 둘째, 쿠버네티스가 Active-Active 운영의 구조적 전제를 갖췄다. 셋째, 데이터베이스 동기화는 워크로드별 네 카테고리 매트릭스로 고른다. 넷째, 같은 워크로드 기준 자원·라이선스가 약 30~60% 줄고 복구 목표 시간(RTO)이 한 자릿수 분으로 내려간다. 다섯째, 국내 정책 정합성이 확보된다.
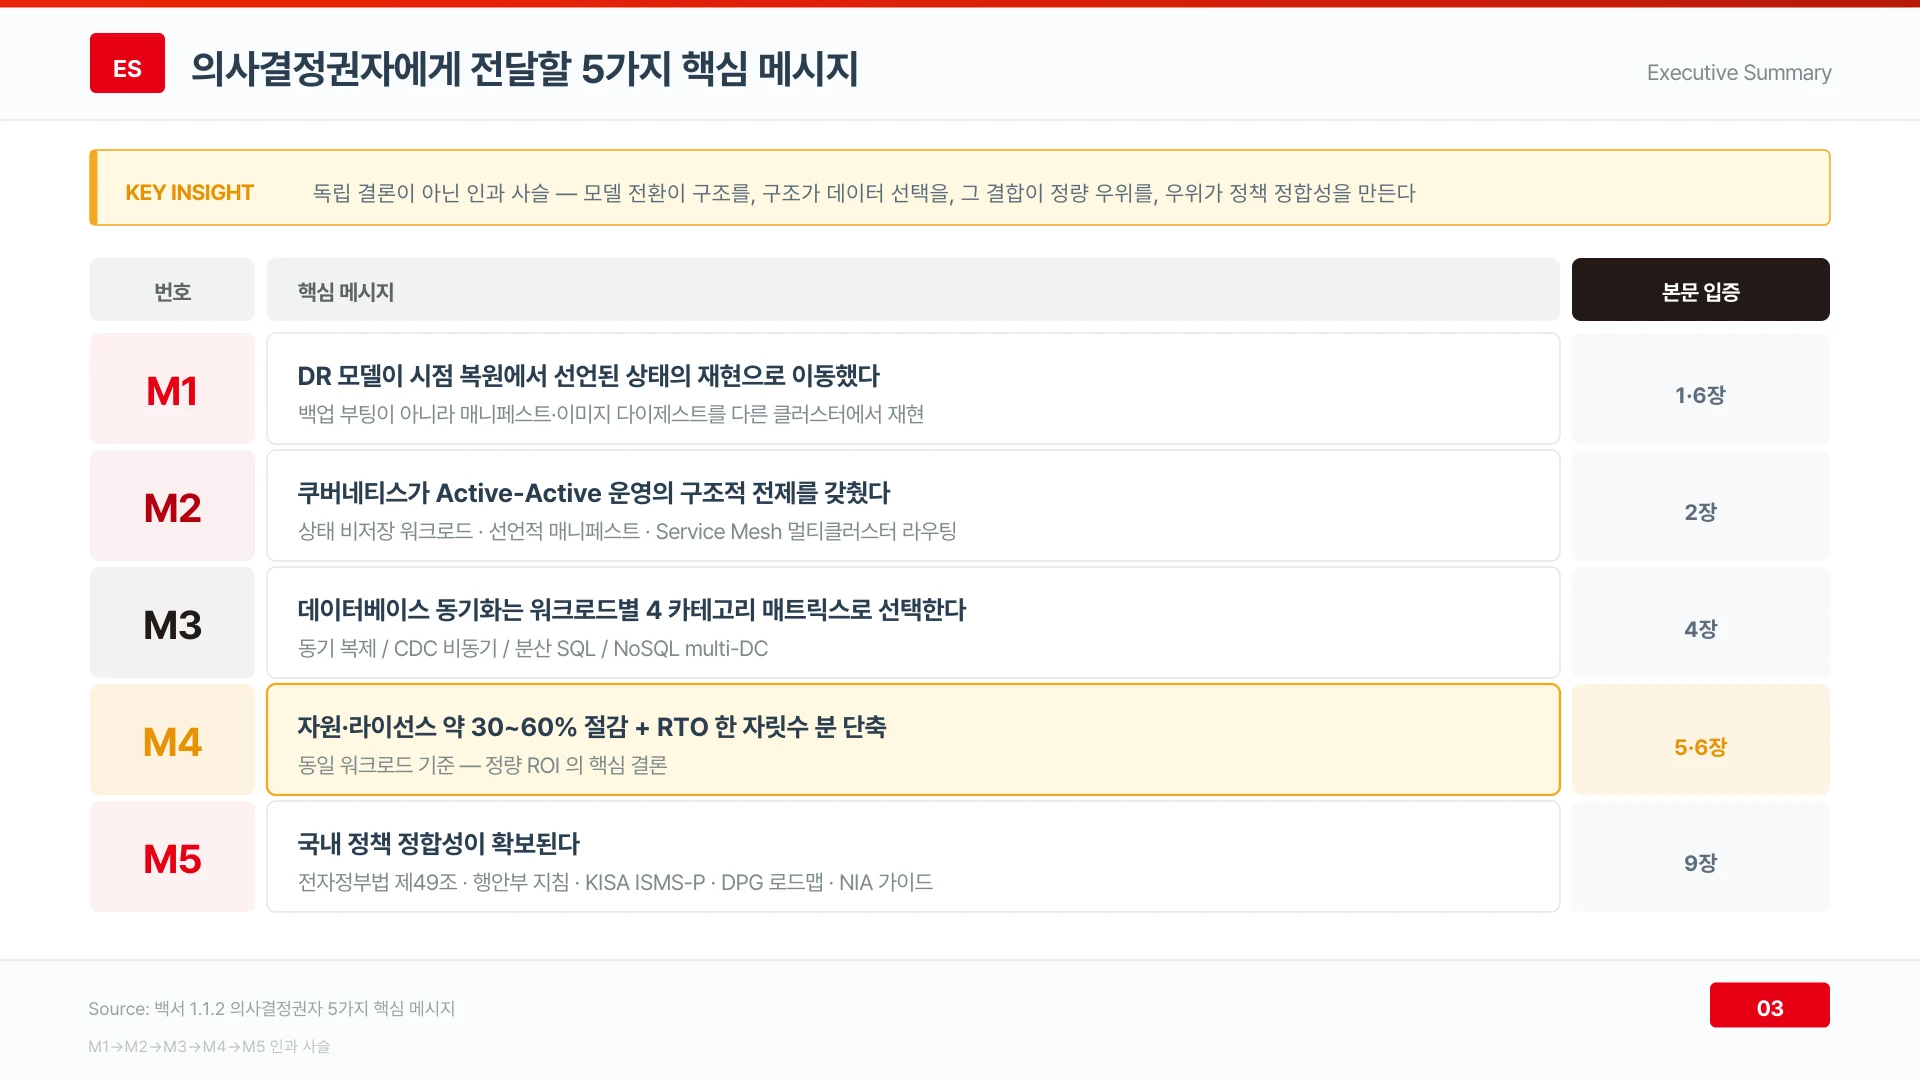
▲ 다섯 가지 핵심 메시지는 모델 전환에서 정책 정합성까지 이어지는 하나의 인과 사슬이다 (발표자료 3쪽)
모델 전환이 구조를 가능하게 하고, 구조가 데이터 선택 폭을 넓히고, 그 결합이 정량 우위를 만들고, 정량 우위가 정책 정합성으로 이어진다. 보고서를 쓸 때도 이 순서를 지켜야 결론이 흔들리지 않는다.
지금 DR 모델을 바꿔야 하는 세 가지 외부 압력
전환 논의가 지금 필요한 이유는 세 가지 압력이 최근 2~3년 사이 동시에 커졌기 때문이다. 셋은 따로 오지 않고 서로를 키운다.
새로 만드는 업무 시스템은 대부분 쿠버네티스로 간다. DR 만 가상화로 남겨 두면 시스템을 두 벌 운영하는 셈이 된다. 가상화 라이선스 비용은 해마다 오르고, 평소 꺼 둔 대기 장비에도 같은 비용이 청구된다. 랜섬웨어는 백업 데이터까지 암호화하므로 과거 시점으로 되돌려도 깨끗하다는 보장이 없다.
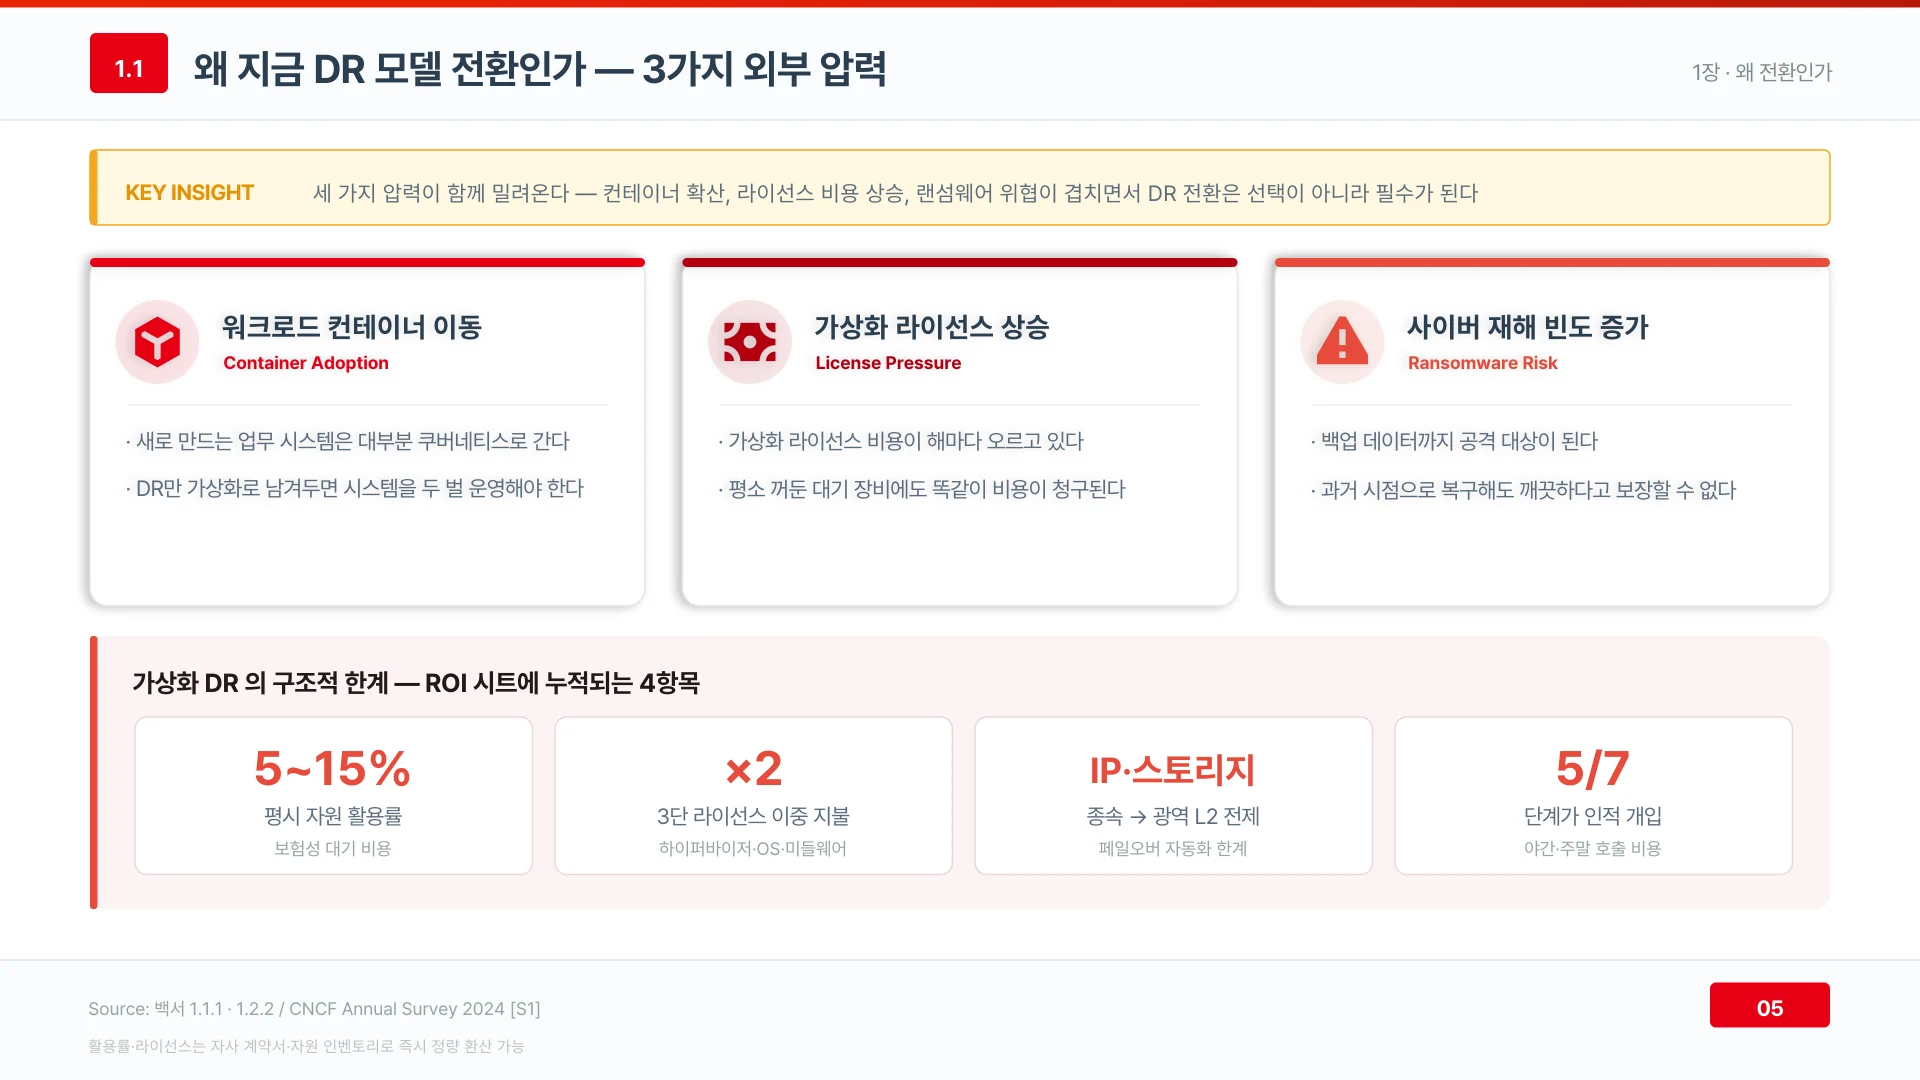
▲ 컨테이너 확산과 라이선스 상승과 랜섬웨어가 겹치며 DR 전환은 선택이 아니라 필수가 된다 (발표자료 5쪽)
가상화 DR 의 구조적 한계는 네 항목으로 정리된다. 대기 위주로 쓰이는 평시 자원, 하이퍼바이저·게스트 OS·미들웨어 3단 라이선스의 이중 지불, IP 와 스토리지 종속, 그리고 복구 단계 대부분에 사람이 개입하는 절차다. 네 항목 모두 자사 라이선스 계약서와 자원 인벤토리로 바로 금액 환산이 가능하므로 검토서 첫 장에 이 숫자를 채워야 한다.
2025년 9월 26일 대전 국가정보자원관리원 화재는 이 한계를 공공 영역의 실제 사건으로 보여 줬다. 보도 기준 709개 정부 업무 시스템이 멈췄다. 1차 쟁점은 센터 입지와 백업이었지만 복구가 한 대씩 사람 손에 달려 있었다는 점도 함께 드러났다. 시스템 구성이 선언으로 남아 있어야 다른 자원 위에 같은 상태를 다시 세울 수 있다. 사고 이후의 논의는 국가 데이터센터 화재 이후 — 클라우드 네이티브 DR이 답인 이유에 정리돼 있다.
시점 복원과 선언된 상태의 재현 — 다섯 차원 비교
가상화 DR 은 백업해 둔 시점을 되살리고, 클라우드 네이티브 DR 은 Git 에 선언해 둔 상태를 다른 클러스터에서 다시 만든다. 이 차이가 다섯 개 평가 차원 모두에서 격차를 낸다.
재현을 가능하게 하는 메커니즘은 세 가지다. Argo CD 같은 GitOps 도구가 Git 을 단일 진실 원천(SSoT)으로 삼아 매니페스트를 양쪽 클러스터에 동기화하고, 컨테이너 이미지는 다이제스트가 같으면 비트 단위로 같다는 불변성과 서명으로 보증되며, 데이터는 Velero 나 DB 네이티브 복제로 애플리케이션과 따로 복제된다.
| 평가 차원 | 가상화 DR | 클라우드 네이티브 DR |
|---|---|---|
| 복구 목표 시간 (RTO) | 수 시간에서 수 일 | 수 분 |
| 복구 목표 시점 (RPO) | 분에서 시간 | 초에서 분 |
| 자동화 수준 | 낮음 — 수동 절차 의존 | 높음 — GitOps 선언적 재현 |
| 평시 자원 활용률 | 30~50% | 70~90% |
| 라이선스 운영 비용 | 3단 (하이퍼바이저·OS·미들웨어) | 단일 (약 30~60% 절감) |
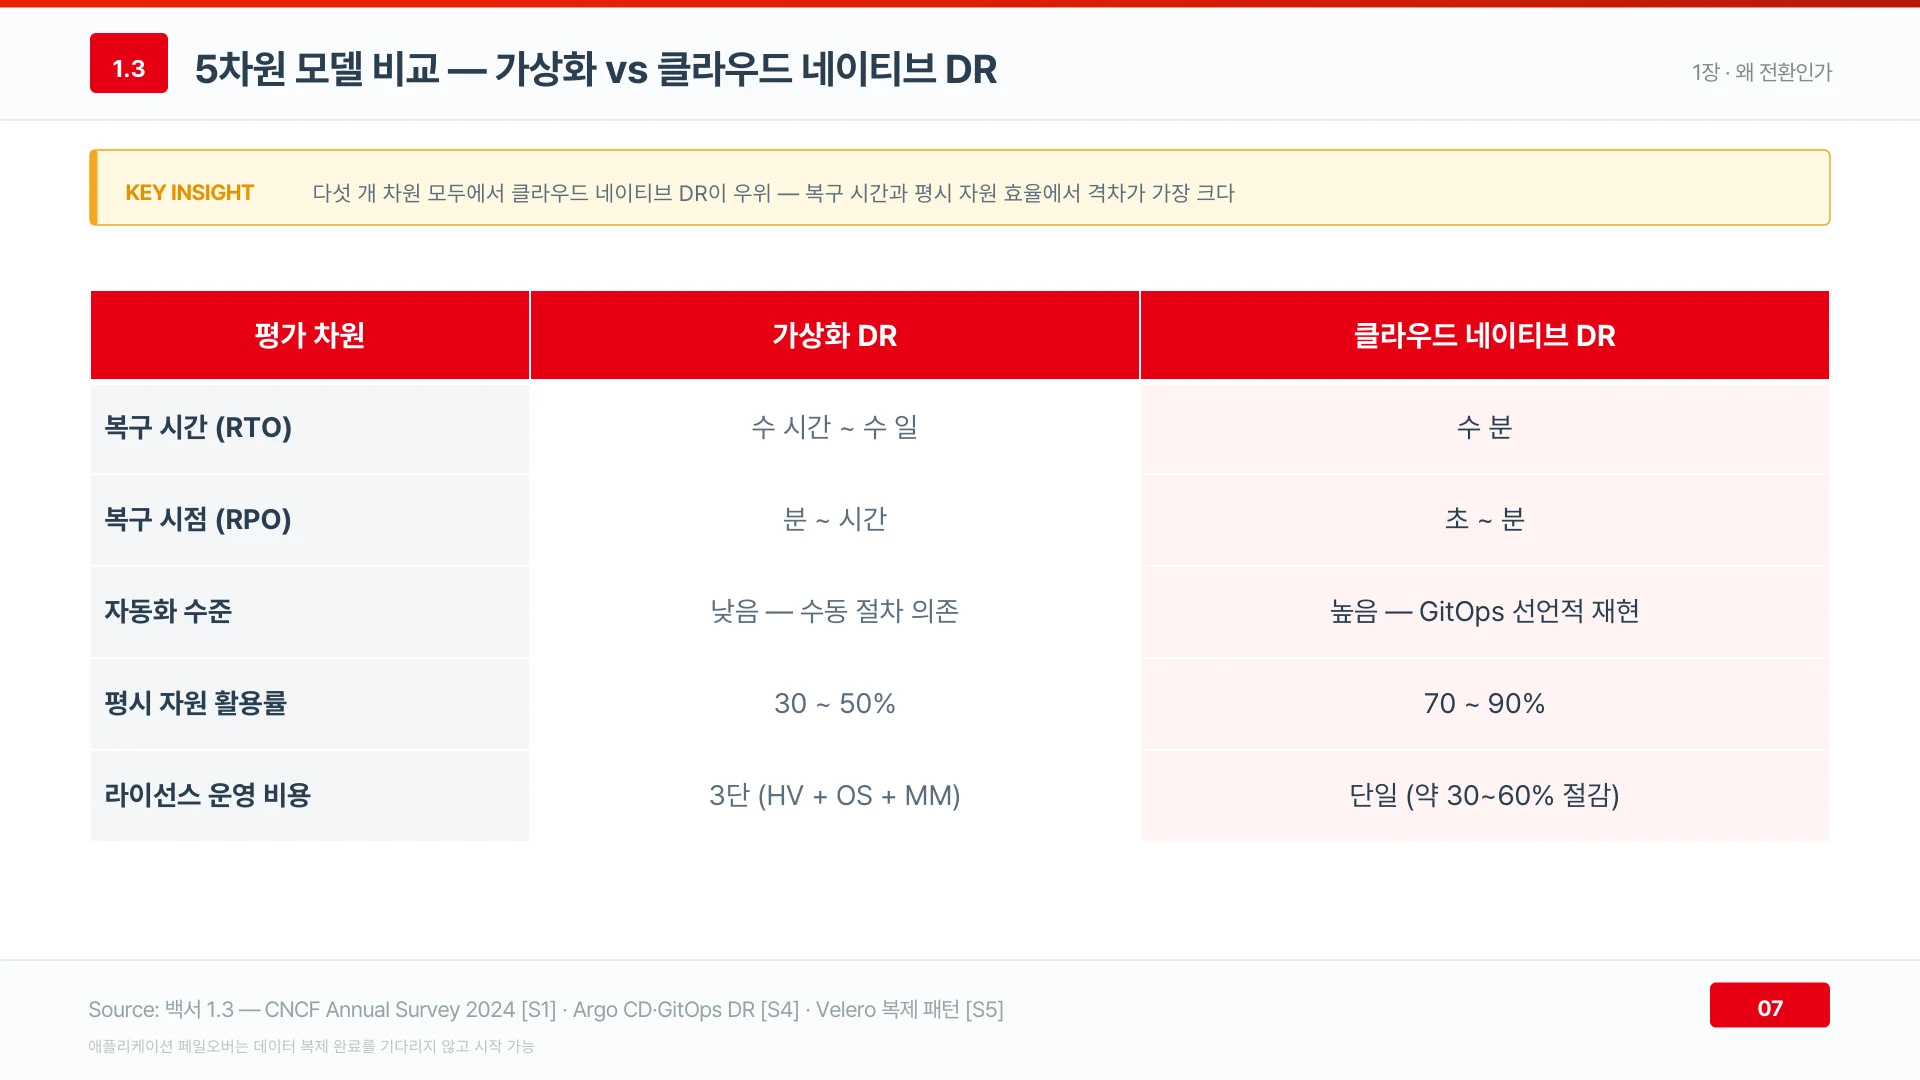
▲ 복구 시간과 평시 자원 효율에서 가상화 DR 과 클라우드 네이티브 DR 의 격차가 가장 크다 (발표자료 7쪽)
데이터를 애플리케이션과 분리해 복제하므로 애플리케이션 페일오버는 데이터 복제 완료를 기다리지 않고 시작된다. 가상화의 직렬 절차가 병렬 절차로 바뀌는 지점이 여기다.
가상화 Active-Active 가 자리 잡지 못한 네 가지 종속
가상화로 시도한 Active-Active 가 실무에서 Active-Standby 로 돌아간 이유는 비용이 아니라 네 가지 종속이 서로를 강화하는 강결합 구조였다. 어느 하나도 따로 풀리지 않는다.
라이선스는 코어·소켓 단위로 양쪽 사이트에 모두 청구된다. 가상머신 IP 를 고정하려면 사이트 사이에 광역 L2 네트워크를 펼쳐야 하고, 그 순간 한쪽 네트워크 사고가 두 사이트로 번진다. 공유 스토리지는 쿼럼 락 때문에 한쪽을 읽기 전용으로 떨어뜨리거나 split-brain 을 부른다. 세션이 특정 사이트에 묶여 있어 트래픽을 나누면 세션이 끊긴다.
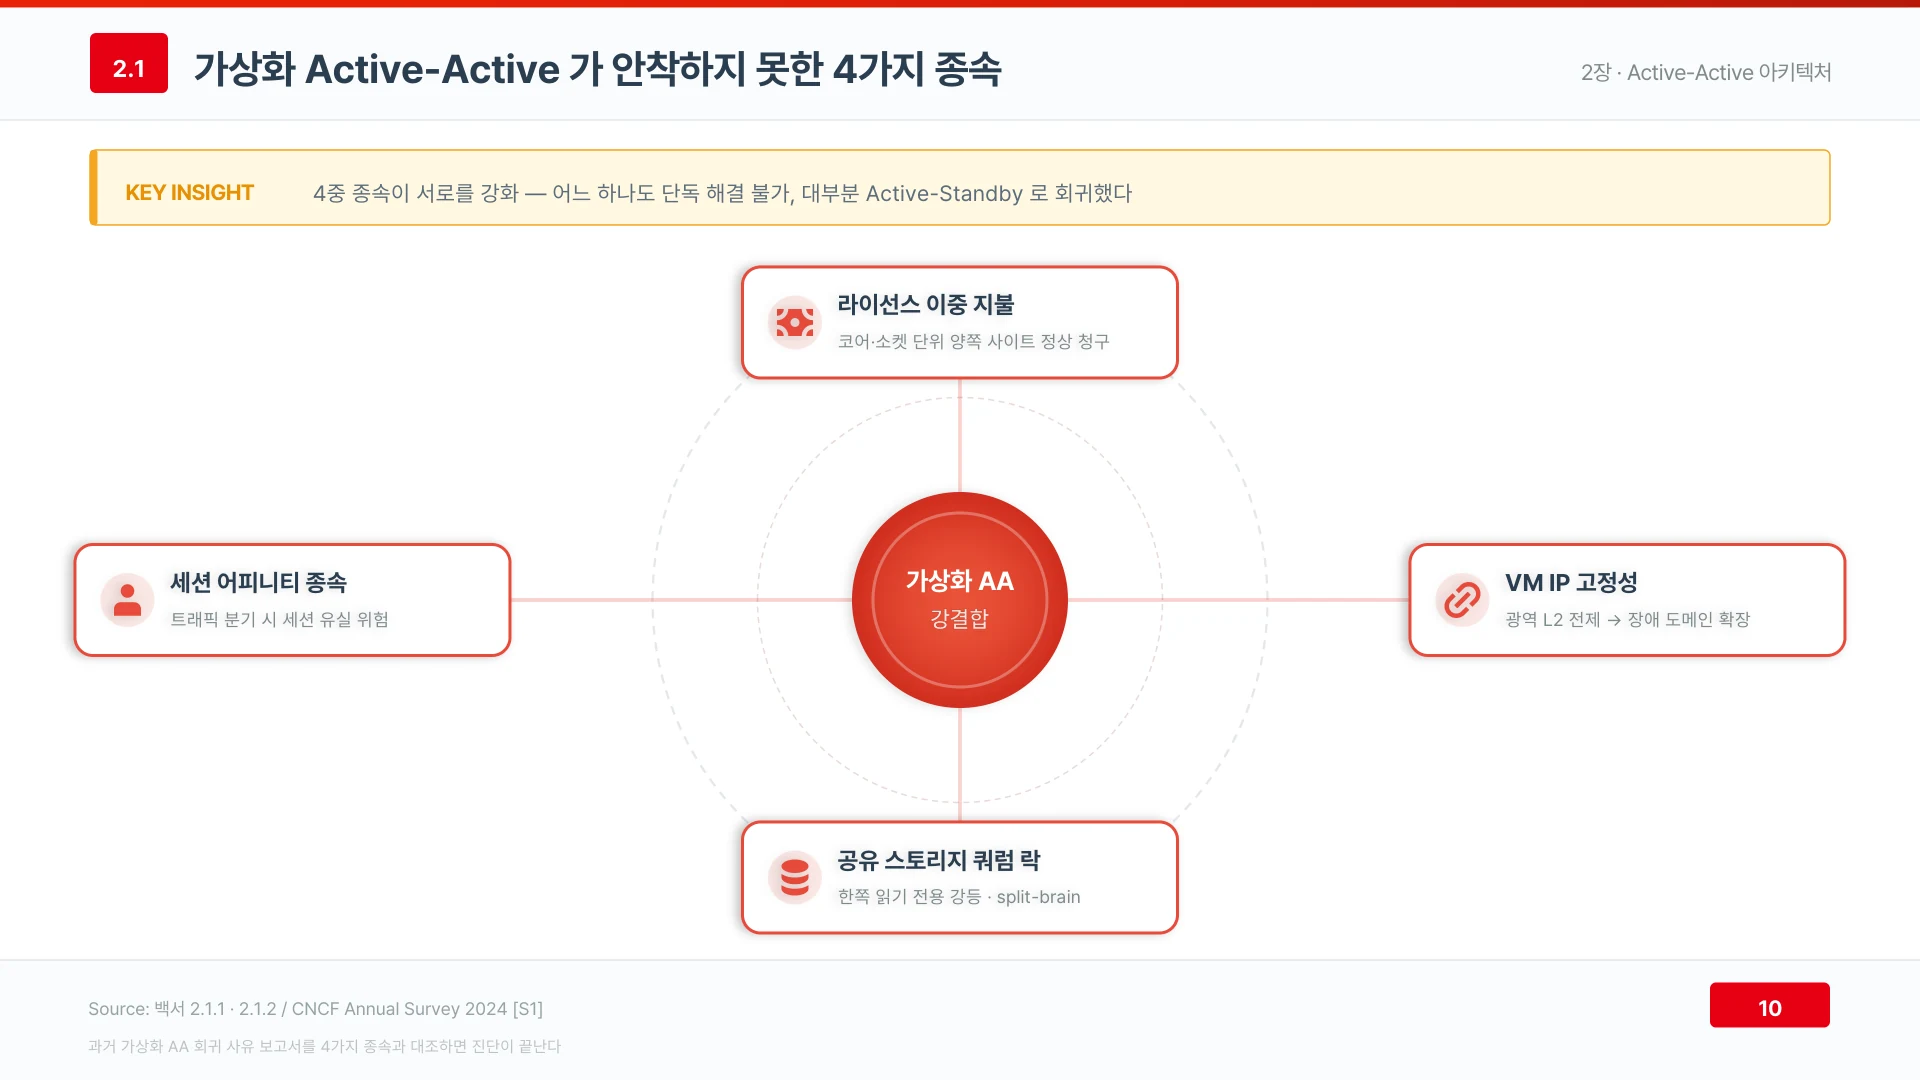
▲ 라이선스·IP·스토리지·세션 네 종속이 서로를 강화해 가상화 Active-Active 는 Active-Standby 로 돌아갔다 (발표자료 10쪽)
과거에 가상화 Active-Active 를 시도했다가 되돌린 기관이라면 그때의 회귀 사유 보고서를 이 네 종속과 대조해 보면 진단이 끝난다. 원인이 넷 중 어디에 있었는지가 새 설계의 첫 요구사항이 된다.
쿠버네티스 Active-Active 의 네 가지 구조와 트래픽 분기 3계층
쿠버네티스가 네 종속을 푸는 것은 기능 하나가 아니라 네 구조가 한 묶음으로 동작하기 때문이다. 하나라도 빠지면 앞의 종속 중 하나가 되살아난다.
선언적 배포는 reconcile 루프가 두 클러스터를 같은 목표 상태로 수렴시킨다. 상태 비저장(Deployment)과 상태 저장(StatefulSet) 워크로드를 명시적으로 나눠 DB 쿼럼을 실행 경로 밖으로 뺀다. Istio 같은 서비스 메시가 가중치 라우팅으로 IP 종속을 흡수하고, GitOps 가 설정 표류를 자동으로 되돌리며 변경 이력을 커밋으로 남긴다.
| 트래픽 분기 계층 | 전환 지연 | 세션 정합 | 운영 부담 |
|---|---|---|---|
| DNS — TTL 기반 가중치·GSLB | 분에서 시간 | 약함 | 낮음 |
| 부하분산기 — L4 분배·Anycast | 초 단위 | 중간 | 중간 |
| 서비스 메시 — L7 라우팅 | 1초 미만 | 강함 | 높음 |
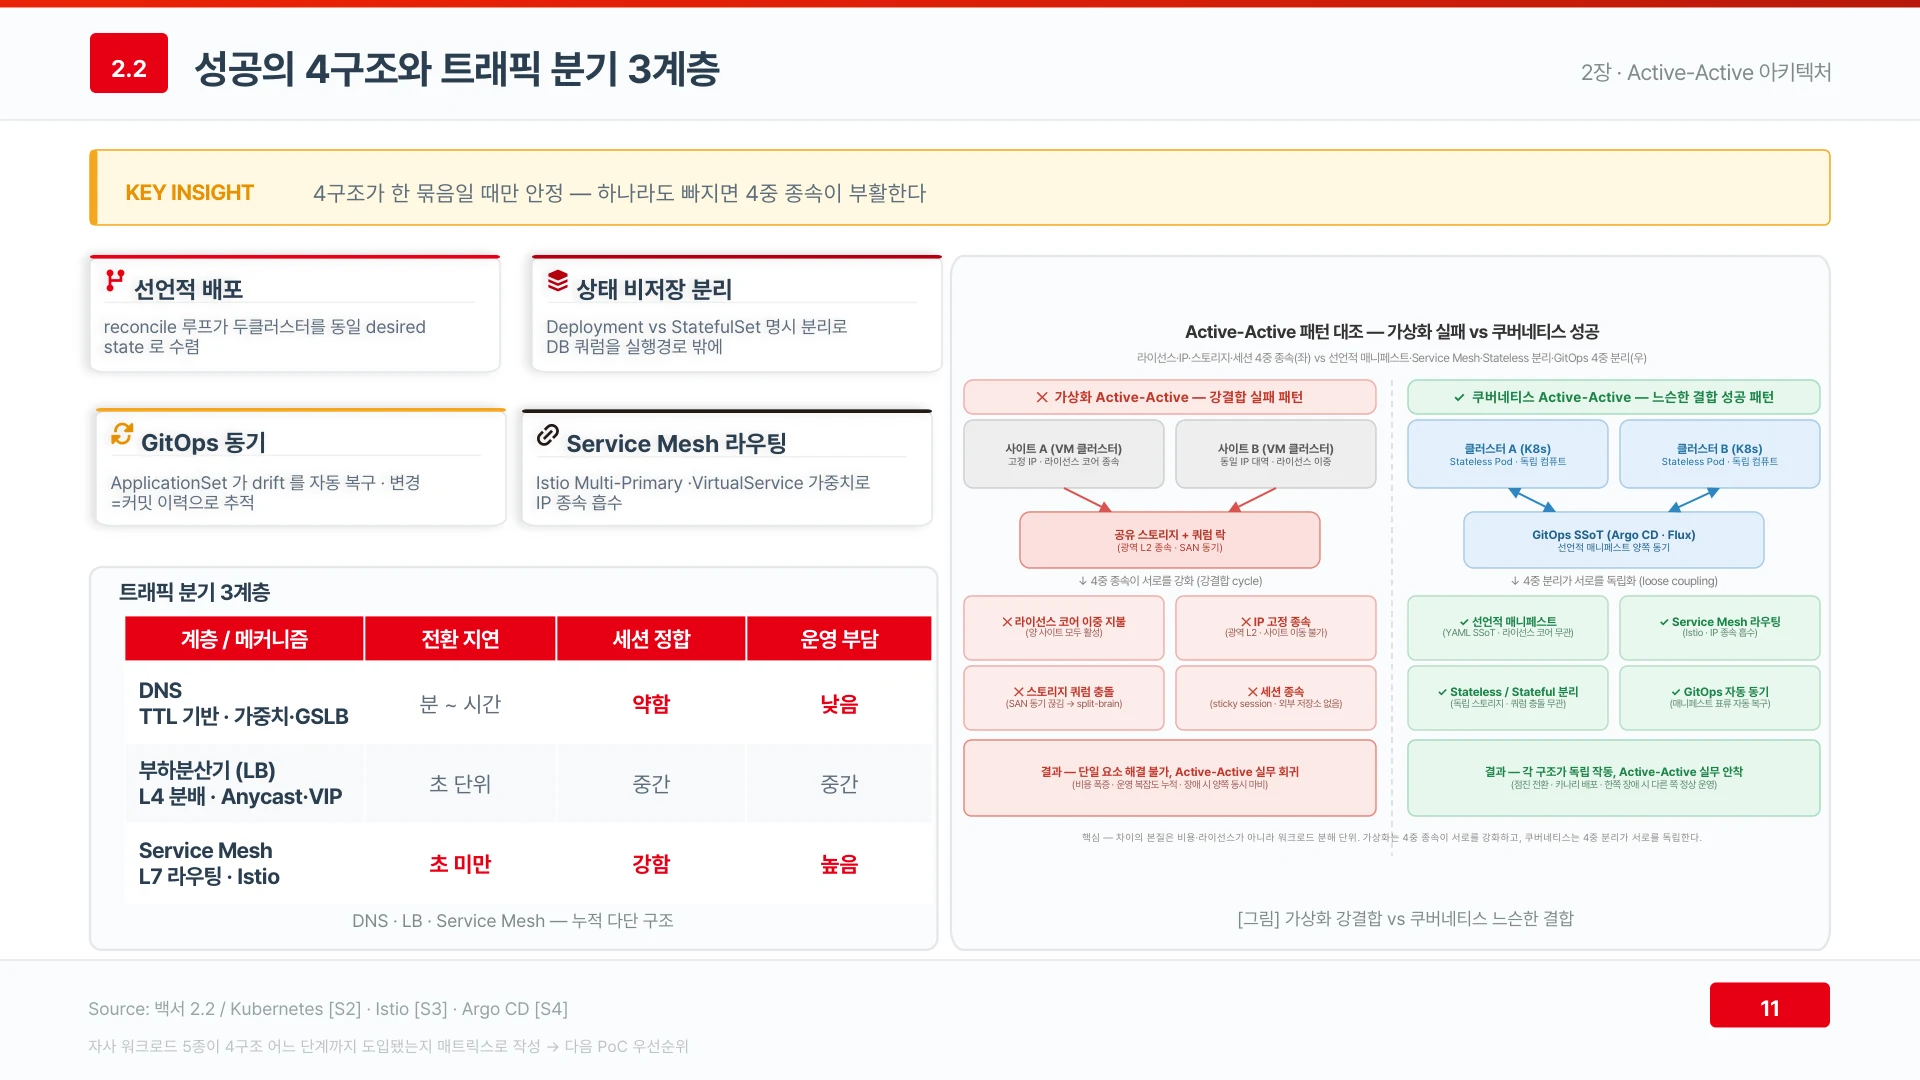
▲ 선언적 배포·상태 분리·서비스 메시·GitOps 네 구조가 한 묶음일 때만 Active-Active 가 안정된다 (발표자료 11쪽)
자사 주요 워크로드 다섯 종이 네 구조 중 어디까지 도입됐는지 매트릭스 한 장으로 적어 보면 빈칸이 곧 다음 분기 검증 우선순위다. DNS 단계의 광역 분기는 오픈소스 GSLB란? 지금 부상하는 이유에서 따로 다룬다.
이미지 불변성과 Pod 부팅 — 복구 시간의 하한이 바뀐다
Pod 는 호스트 커널을 공유하므로 가상머신 부팅 단계 대부분을 건너뛰고 초 단위로 기동한다. 복구 시간의 하한이 부팅 시간으로 정해지던 시대가 끝난다.
가상머신은 BIOS 와 게스트 OS 커널과 init 과 미들웨어를 차례로 올리느라 분에서 10분 단위가 걸린다. Pod 는 이미지가 캐시에 있으면 내려받기가 0초이고, 네임스페이스와 cgroup 을 잡은 뒤 바로 애플리케이션을 띄운다. 발표자료는 두 부팅 시간축의 길이 비를 약 30대 1로 그렸다.
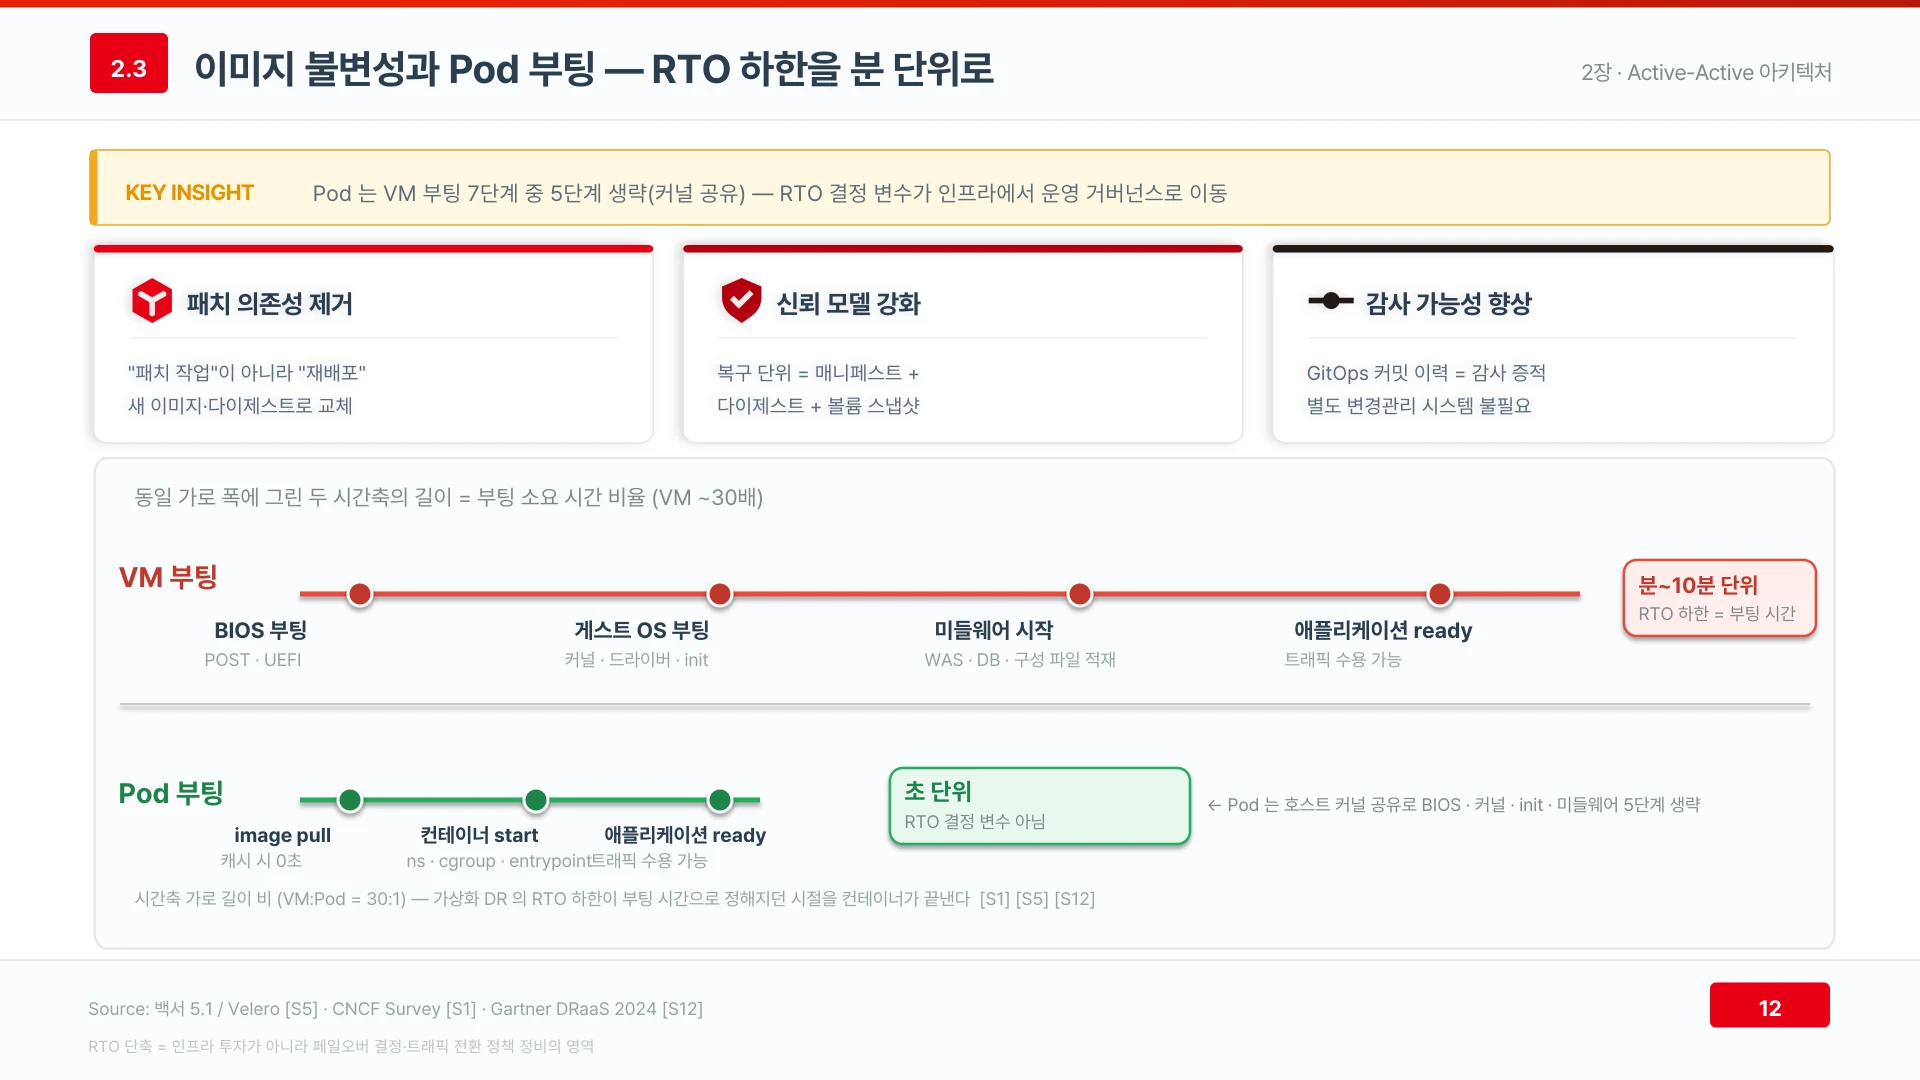
▲ Pod 는 커널을 공유해 VM 부팅 단계 대부분을 건너뛰고 복구 시간의 결정 변수를 운영 거버넌스로 옮긴다 (발표자료 12쪽)
본질적인 변화는 복구 시간을 결정하는 변수가 인프라 성능에서 운영 거버넌스로 옮겨 간다는 점이다. 패치는 작업이 아니라 새 이미지 재배포가 되고, GitOps 커밋 이력이 그대로 감사 증적이 된다. 이 원리는 Immutable Infrastructure(불변 인프라)란?에서 더 자세히 설명한다.
레지스트리 신뢰 부트 — 거버넌스 보드가 의결할 일곱 항목
두 사이트가 같은 이미지를 띄운다는 보증은 어느 레지스트리가 진실인지(SSoT)부터 정해야 성립한다. 같은 태그가 두 사이트에서 다른 이미지를 가리키면 평시에는 드러나지 않다가 정산 같은 처리에서 사고가 된다.
신뢰 흐름은 네 단계다. CI 가 불변 이미지를 만들고, Sigstore Cosign 서명과 SBOM(소프트웨어 자재명세서)을 붙이고, 이미지와 서명과 SBOM 을 함께 부 사이트로 복제하고, 입수 시점에 Kyverno 같은 정책 엔진이 서명을 검증한다. 침입자가 위조 이미지를 부 사이트 레지스트리에 밀어 넣어도 서명 검증이 실패하면 Pod 가 뜨지 않는다. 백업 복원보다 강한 신뢰 부트가 이 지점에서 생긴다.
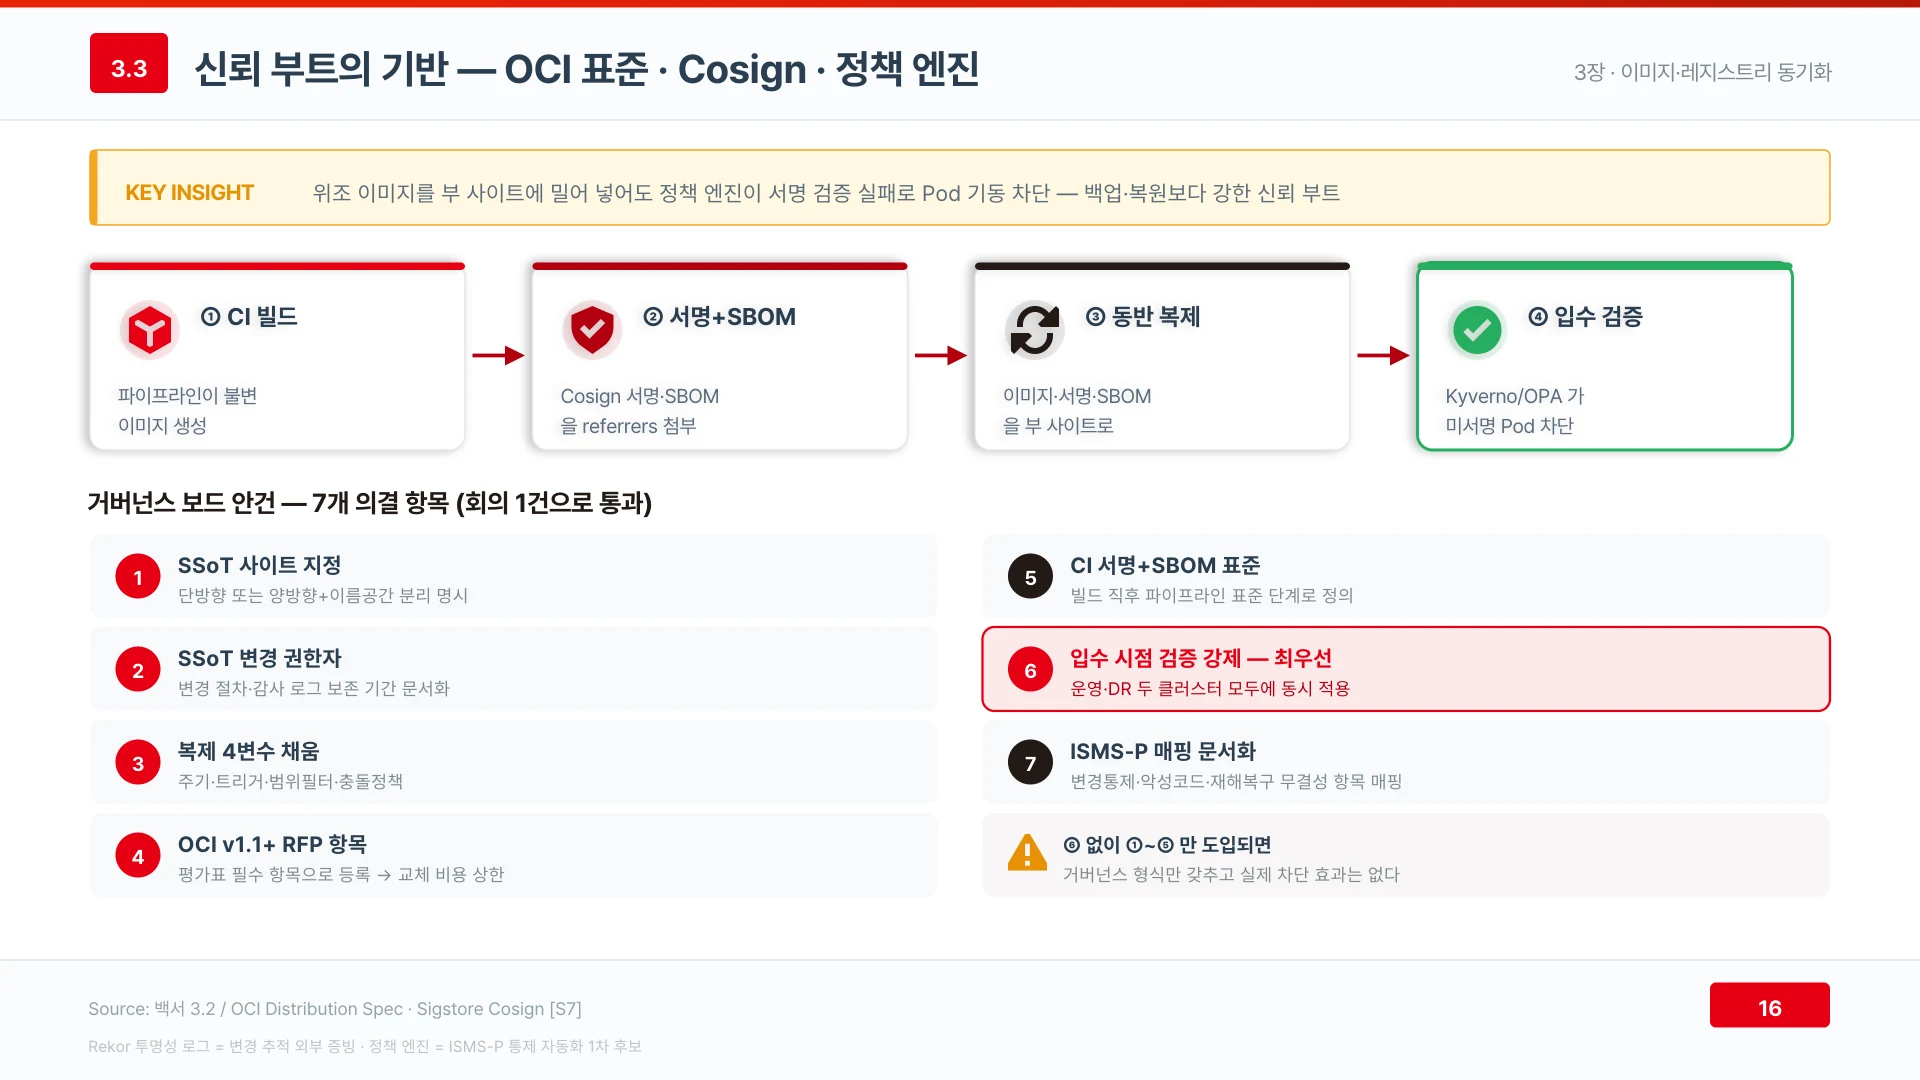
▲ 위조 이미지를 밀어 넣어도 입수 시점 서명 검증이 Pod 기동을 막는 것이 신뢰 부트다 (발표자료 16쪽)
거버넌스 보드가 의결할 항목은 SSoT 사이트 지정, 변경 권한자, 복제 정책 네 변수, RFP 의 OCI 표준 항목, CI 서명·SBOM 표준, 입수 시점 검증 강제, ISMS-P 매핑 문서화의 일곱 가지다. 여섯째 항목 없이 나머지만 도입하면 형식만 갖추고 차단 효과는 없으므로 입수 시점 검증을 가장 먼저 적용해야 한다. 레지스트리 운영 실무는 컨테이너 레지스트리 이미지 관리 실무 가이드에 정리돼 있다.
레지스트리 동기화 네 패턴과 망분리 DMZ 2단 토폴로지
레지스트리 동기화에는 만능 패턴이 없다. 단방향 Push, 단방향 Pull, 양방향 동기, Pull-through Cache 가 각각 다른 대가를 진다.
| 패턴 | 충돌 위험 | 적합 시나리오 | 운영 부담 |
|---|---|---|---|
| 단방향 Push | 없음 (구조적 차단) | Active-Standby DR | 낮음 |
| 단방향 Pull | 없음 (구조적 차단) | 망분리·점진 도입 | 낮음 |
| 양방향 동기 | 있음 (충돌 정책 필요) | Active-Active | 높음 |
| Pull-through Cache | 없음 (다이제스트 검증) | 회선·스토리지 절감 보조 | 중간 |
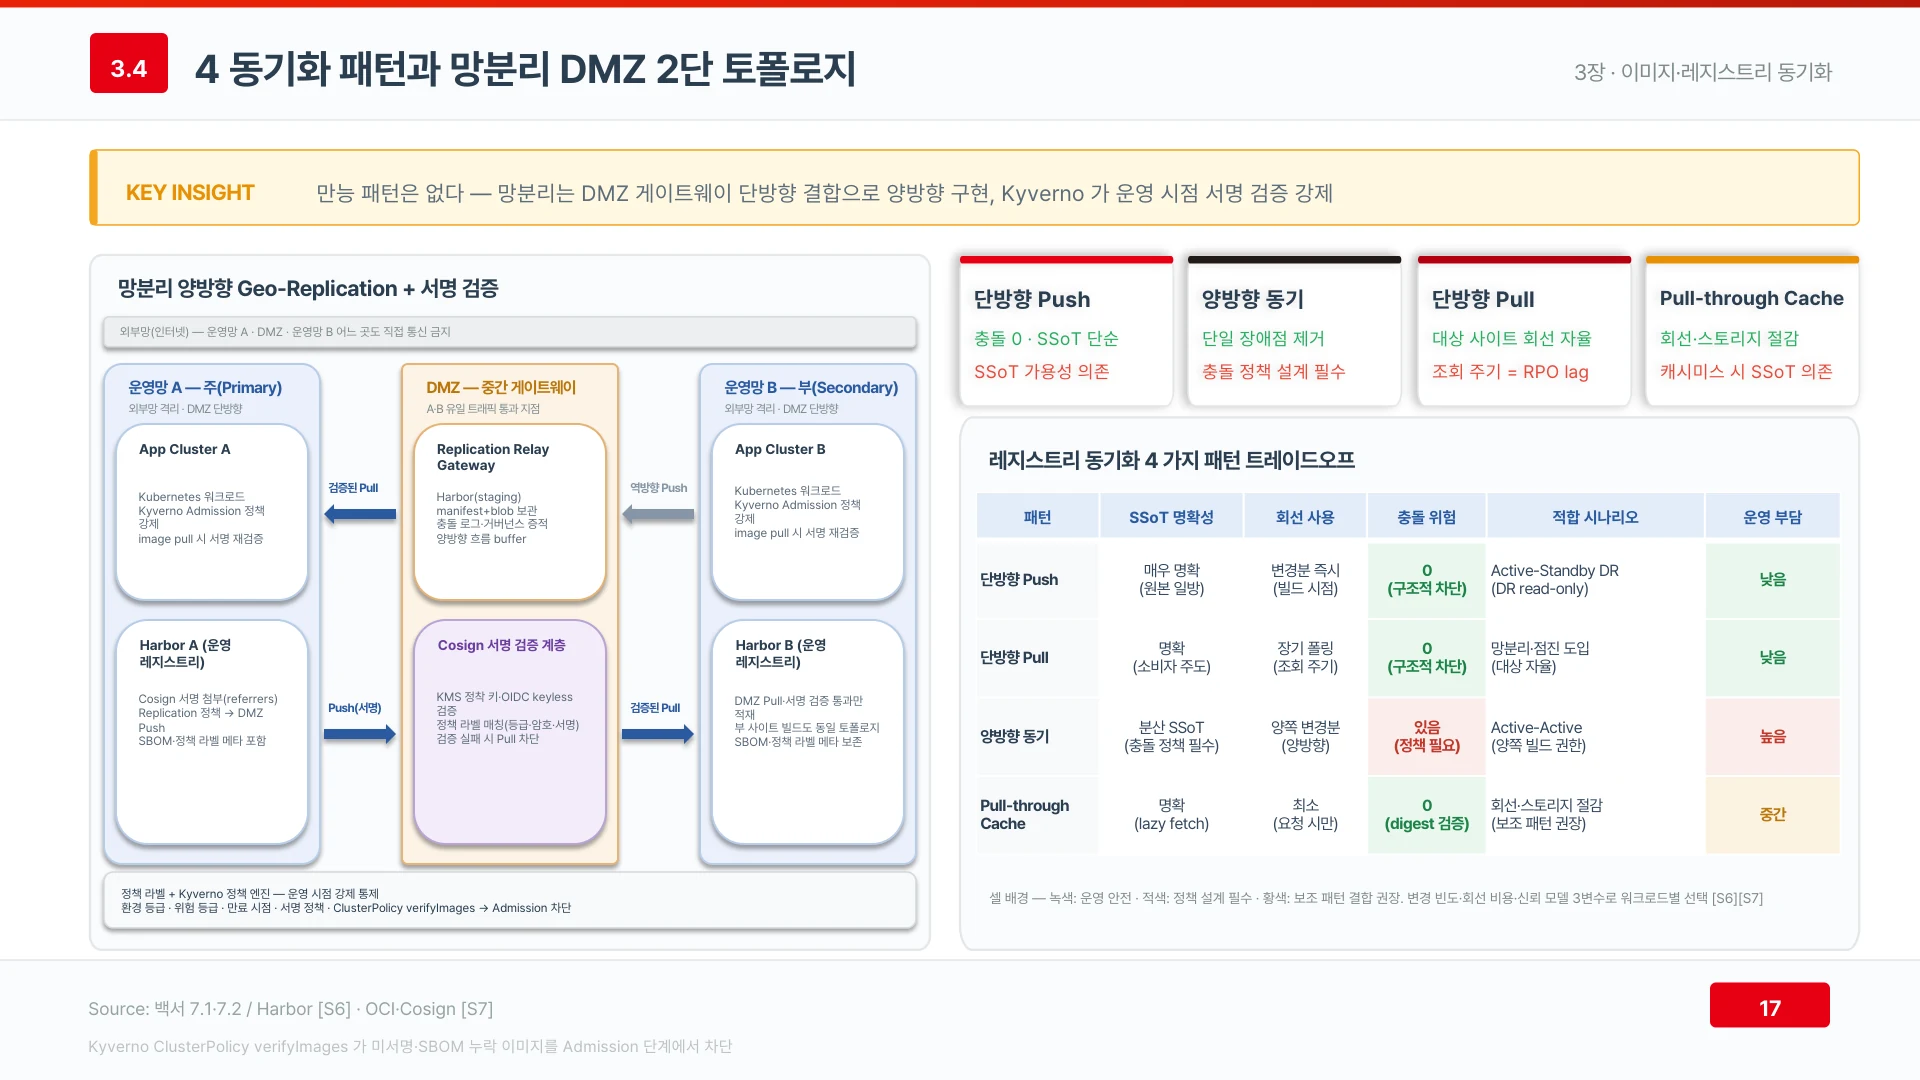
▲ 망분리 환경은 DMZ 게이트웨이로 단방향 흐름 두 개를 엮어 레지스트리 양방향 동기를 만든다 (발표자료 17쪽)
공공·금융의 망분리 환경에서는 두 운영 레지스트리 사이에 DMZ 중계 게이트웨이를 두고 단방향 흐름 두 개를 엮어 양방향을 만드는 2단 토폴로지를 쓴다. 외부망과는 어느 쪽도 직접 통신하지 않고, 각 클러스터의 Kyverno 가 이미지를 내려받을 때 서명을 다시 검증한다. 망분리 환경의 사설 레지스트리 구성은 쿠버네티스 Private 컨테이너 레지스트리 구축 방법에서 확인할 수 있다.
데이터베이스 동기화는 네 카테고리에서 워크로드로 고른다
데이터베이스 동기화에는 단일 정답이 없고, 출발점은 DB 제품이 아니라 워크로드 유형이다. 네 카테고리는 각각 피할 수 없는 대가를 진다.
| 카테고리 | 일관성 | RPO | 추천 워크로드 |
|---|---|---|---|
| 동기 복제 (Patroni·MySQL GR·Galera) | 강한 일관성 | 0 | 결제·재고 같은 트랜잭션 |
| CDC 비동기 (Debezium + Kafka MM2) | 결과적 일관성 | 초에서 분 | 로그·이벤트 |
| 분산 SQL (CockroachDB·YugabyteDB·TiDB) | 글로벌 일관성 | 0 | 신규 글로벌 OLTP |
| NoSQL multi-DC (MongoDB·Cassandra·Scylla) | 가용성 우선 | 초 | 세션·시계열·대용량 분석 |
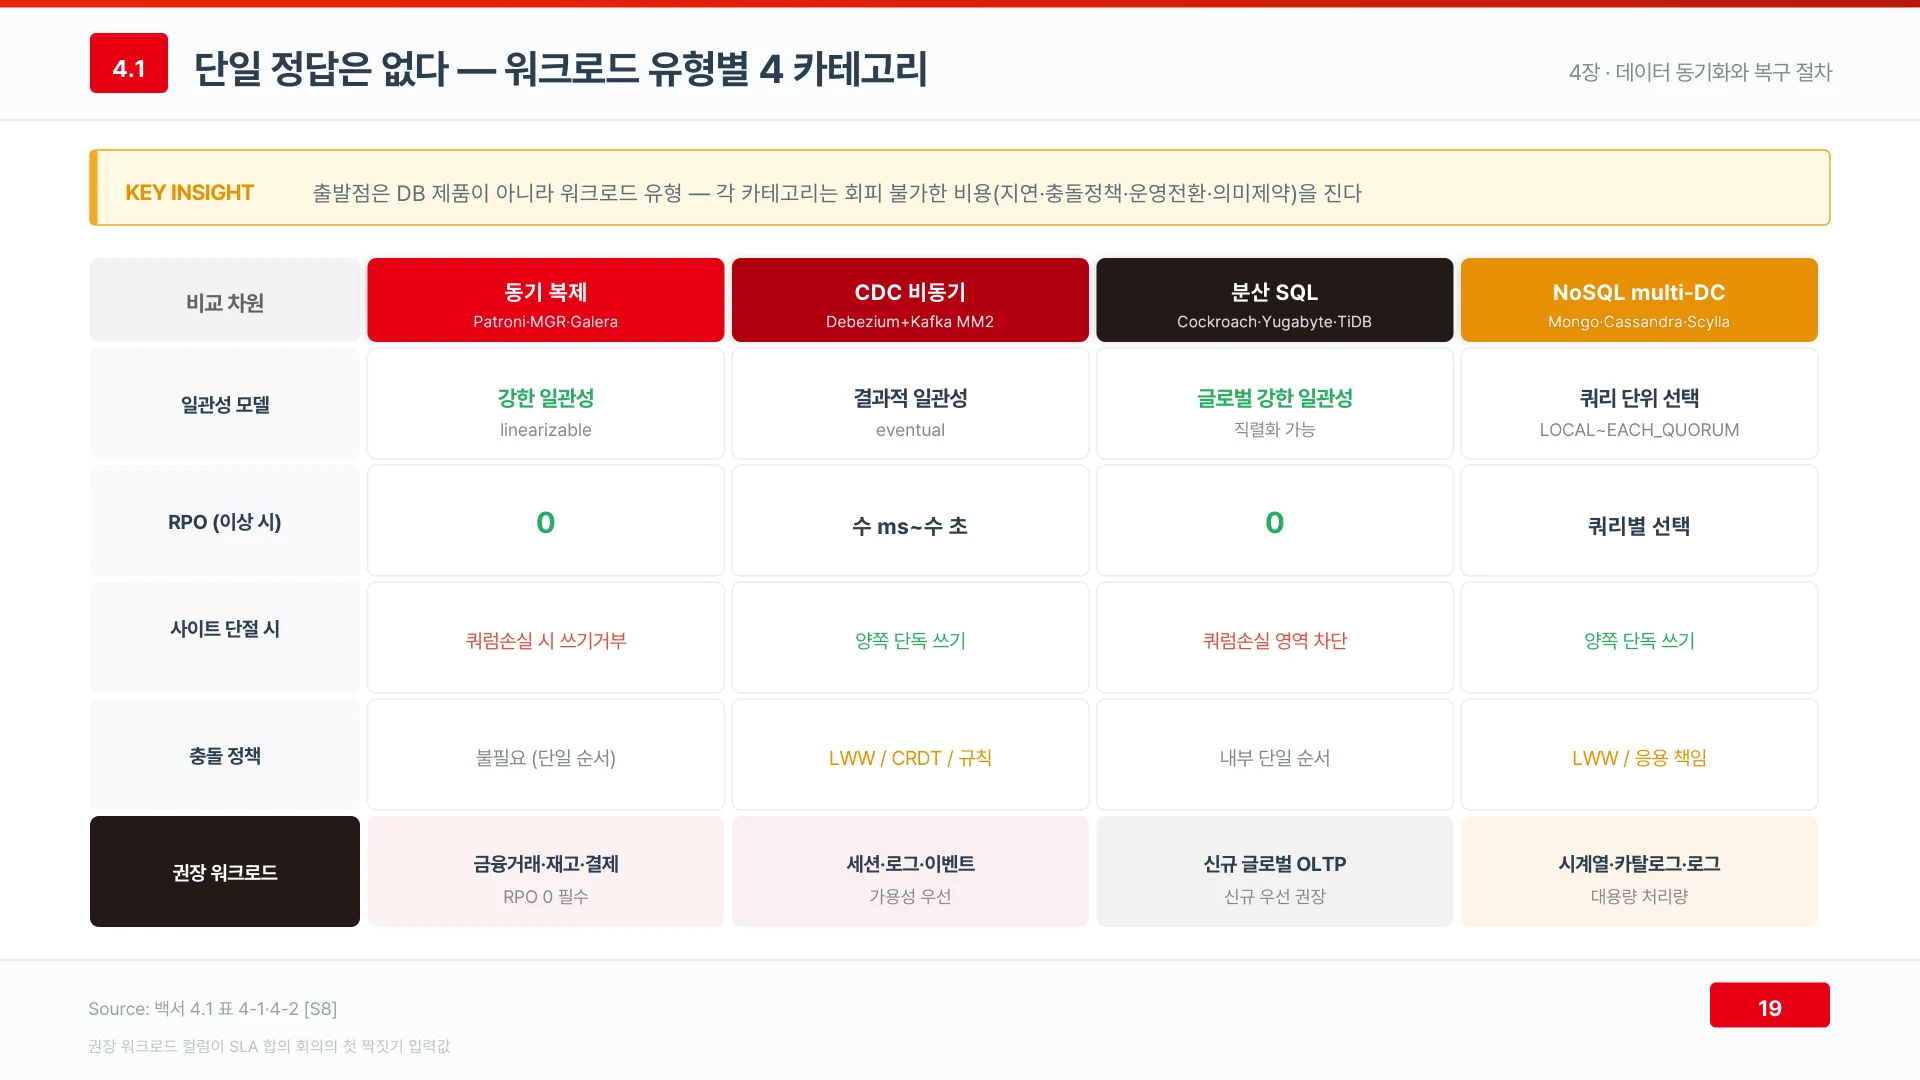
▲ 데이터베이스 동기화는 제품이 아니라 워크로드 유형에서 출발해 네 카테고리 중 하나를 고른다 (발표자료 19쪽)
강한 일관성은 지연을, 결과적 일관성은 충돌 정책을, 분산 SQL 은 운영 모델 전환을, NoSQL 은 트랜잭션 의미 제약을 대가로 요구한다. CDC 비동기나 NoSQL 을 고른 워크로드에만 충돌 해결 방식(Last-Write-Wins·CRDT·업무 규칙)이 추가 의제로 붙는다. SLA 합의 회의에서는 추천 워크로드 열부터 짝지어야 결정이 분 단위로 끝난다.
가상화·물리 DR 은 직렬 7단계, 누적 5.5~17시간
가상화·물리 DR 의 복구는 일곱 단계를 차례로 밟고, 일곱 단계 중 여섯이 사람 손을 거친다. 훈련된 환경의 최선 시나리오에서도 누적 5.5~17시간이다.
| 단계 | 작업·담당 | 평균 소요 |
|---|---|---|
| 1 | 백업 매체 위치 확인 — 운영자 | 30분~2시간 |
| 2 | 하드웨어 할당 — 인프라팀 | 1~4시간 |
| 3 | OS 부팅 | 5~15분 |
| 4 | 미들웨어 재구성 — 운영자 | 30분~2시간 |
| 5 | 애플리케이션 복구 — 운영자·DBA | 1~3시간 |
| 6 | 데이터 적재 — DBA | 30분~수 시간 |
| 7 | 네트워크 재설정 — 네트워크팀 | 15분~1시간 |
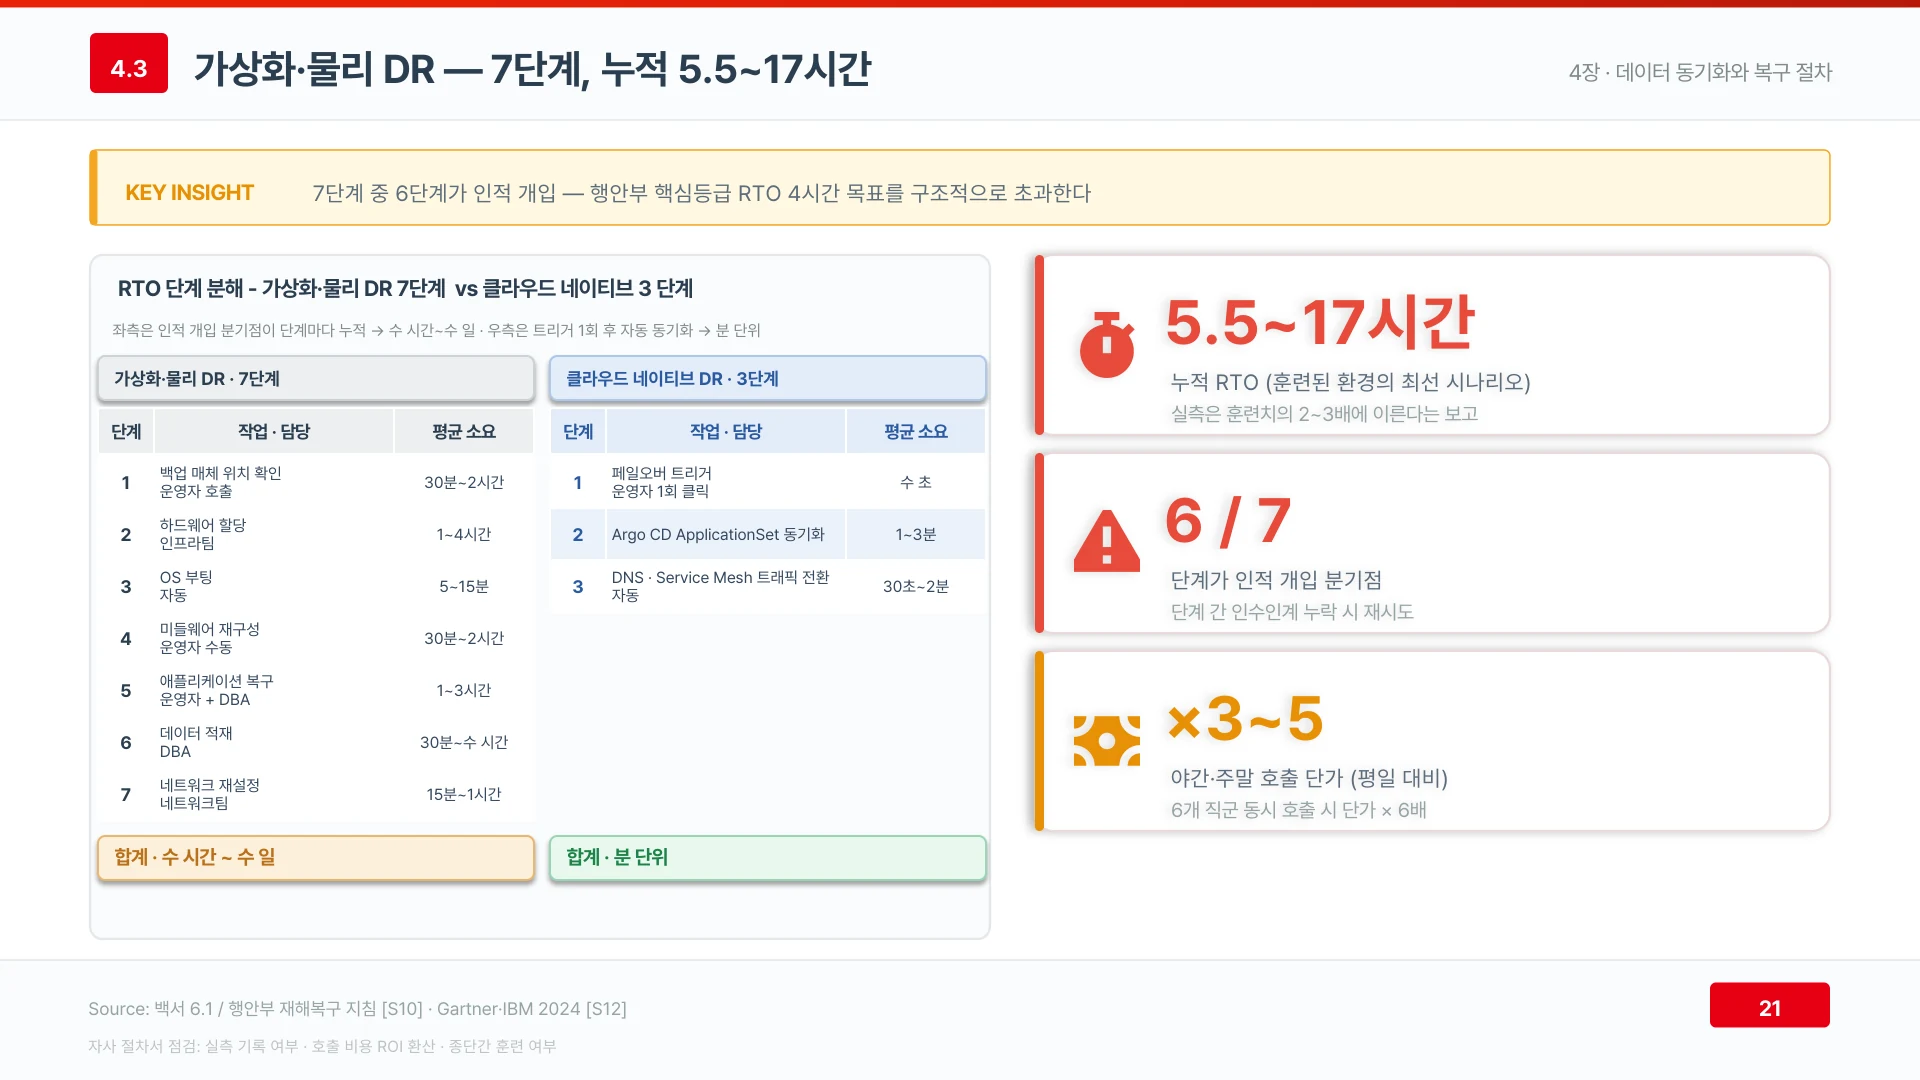
▲ 가상화·물리 DR 은 직렬 7단계 중 6단계가 사람 손을 거쳐 누적 5.5~17시간이 걸린다 (발표자료 21쪽)
발표자료는 이 누적치가 행정안전부 지침의 핵심등급 RTO 목표(발표자료 기준 4시간)를 구조적으로 넘는다고 분석한다. 야간·주말 호출 단가는 평일의 3~5배이고, 실측 복구 시간은 훈련치의 2~3배에 이른다는 보고가 쌓여 있다. 자사 절차서에 실측 기록이 있는지, 호출 비용을 환산했는지, 종단 간 훈련을 했는지 세 가지를 먼저 점검해야 한다.
클라우드 네이티브 DR 은 병렬 3단계, 누적 2~9분
클라우드 네이티브 DR 은 페일오버 트리거, GitOps 동기화와 Pod 기동, 트래픽 전환의 세 단계로 끝나고 사람 손은 트리거 한 번뿐이다. 누적 복구 시간은 2~9분이다.
페일오버 트리거는 거버넌스 의결을 거쳐 0.5~5분, Argo CD ApplicationSet 동기화와 Pod 기동이 1~3분, DNS 와 서비스 메시 가중치 전환이 0.5~1분이다. 같은 시간축에 그리면 두 모델의 가로 길이 비가 약 10대 1이다.
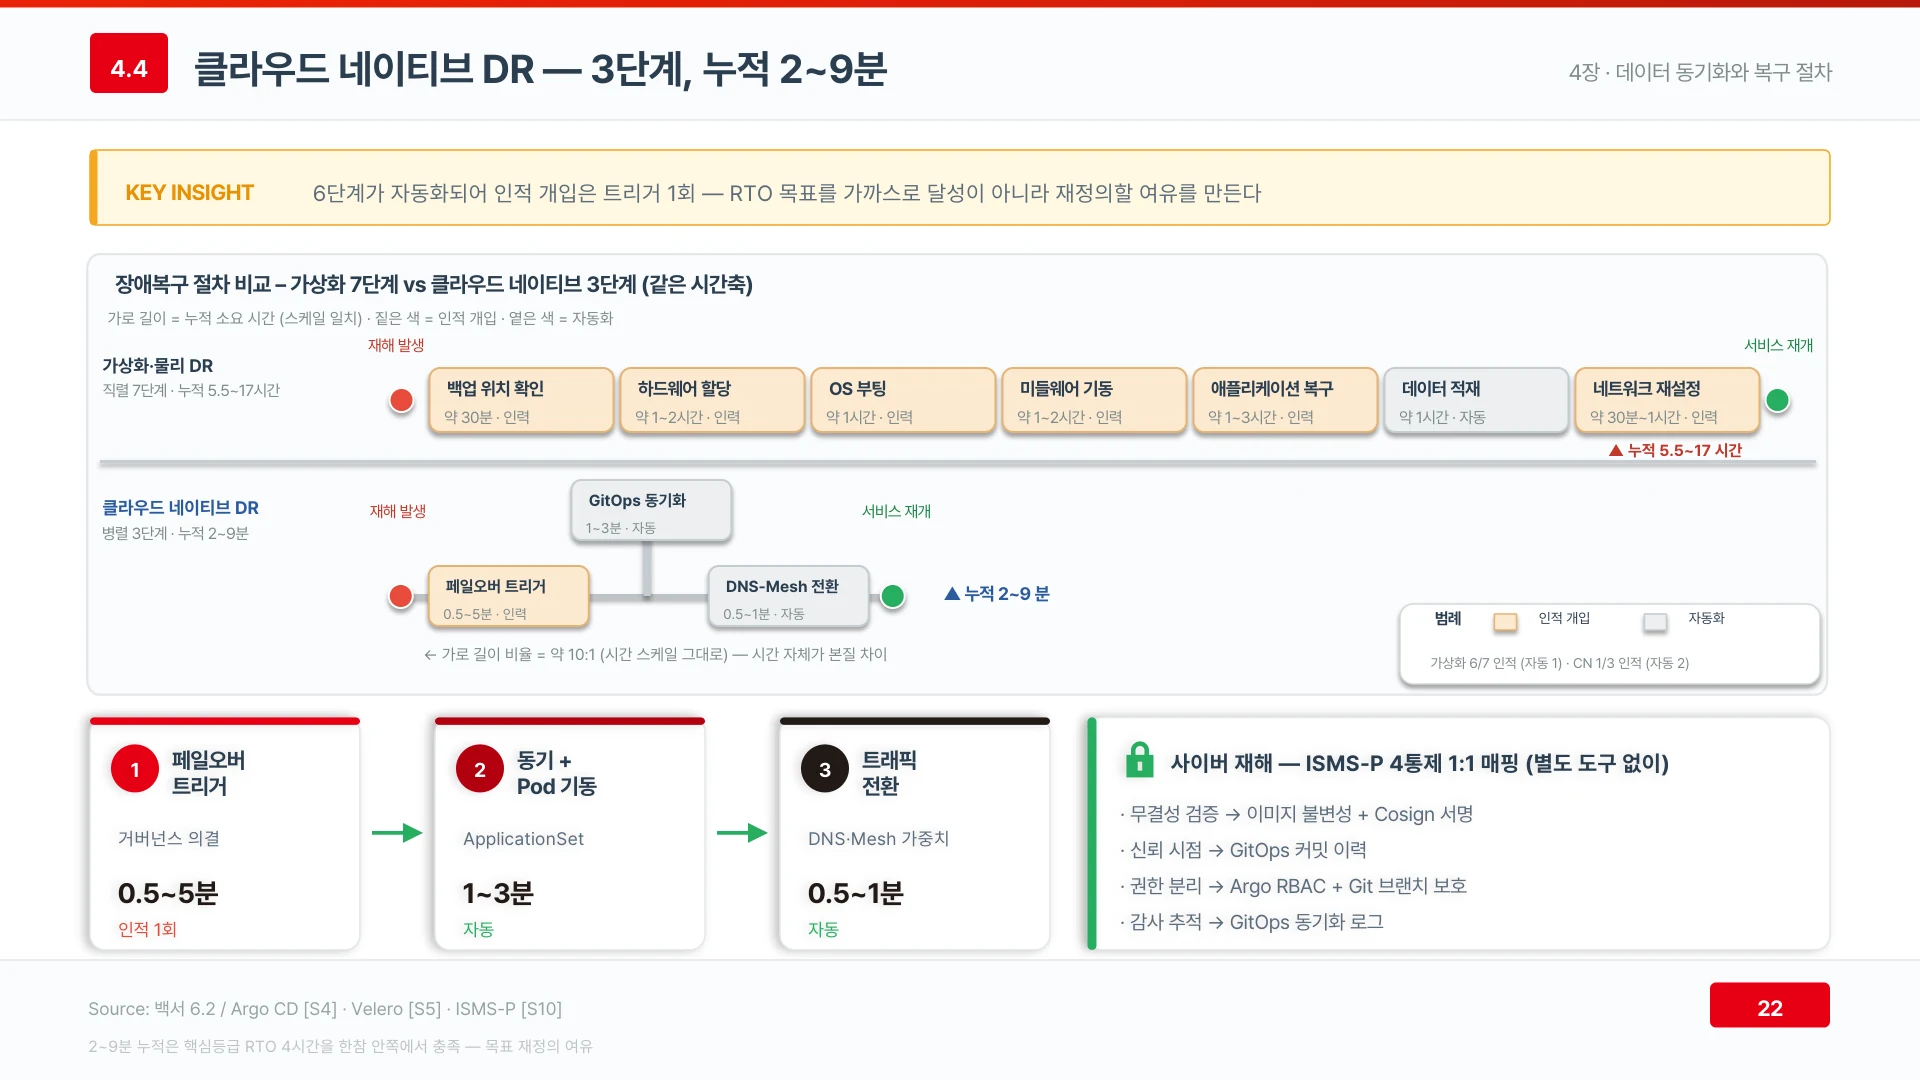
▲ 클라우드 네이티브 DR 은 트리거 1회 뒤 자동 동기화와 트래픽 전환으로 누적 2~9분에 복구한다 (발표자료 22쪽)
사이버 재해 시나리오에서는 ISMS-P 네 통제가 별도 도구 없이 표준 구성 요소에 짝지어진다. 무결성 검증은 이미지 불변성과 Cosign 서명, 신뢰 시점은 GitOps 커밋 이력, 권한 분리는 Argo RBAC 와 Git 브랜치 보호, 감사 추적은 GitOps 동기화 로그다. 복구 목표를 가까스로 맞추는 것이 아니라 목표 자체를 다시 정할 여유가 생긴다.
자원과 라이선스는 약 30~60% 줄어든다
클라우드 네이티브 DR 에서 DR 사이트는 보험성 지출이 아니라 평시에도 쓰는 자원으로 바뀐다. 같은 워크로드 기준 자원과 라이선스가 약 30~60% 줄어드는 이유가 여기에 있다.
| 차원 | 가상화 | 컨테이너 |
|---|---|---|
| DR 사이트 자원 (100 vCPU 기준) | 운영과 1대 1 | 40~70 vCPU |
| 하이퍼바이저 라이선스 | 운영·DR 모두 필요 | 불필요 |
| 게스트 OS 라이선스 | 운영·DR 모두 필요 | 경량 이미지에 내장 |
| 미들웨어 라이선스 | 인스턴스·코어 단위 | 컨테이너 단위로 절감 |
| 총 환산 비용 | 100% | 약 40~70% |
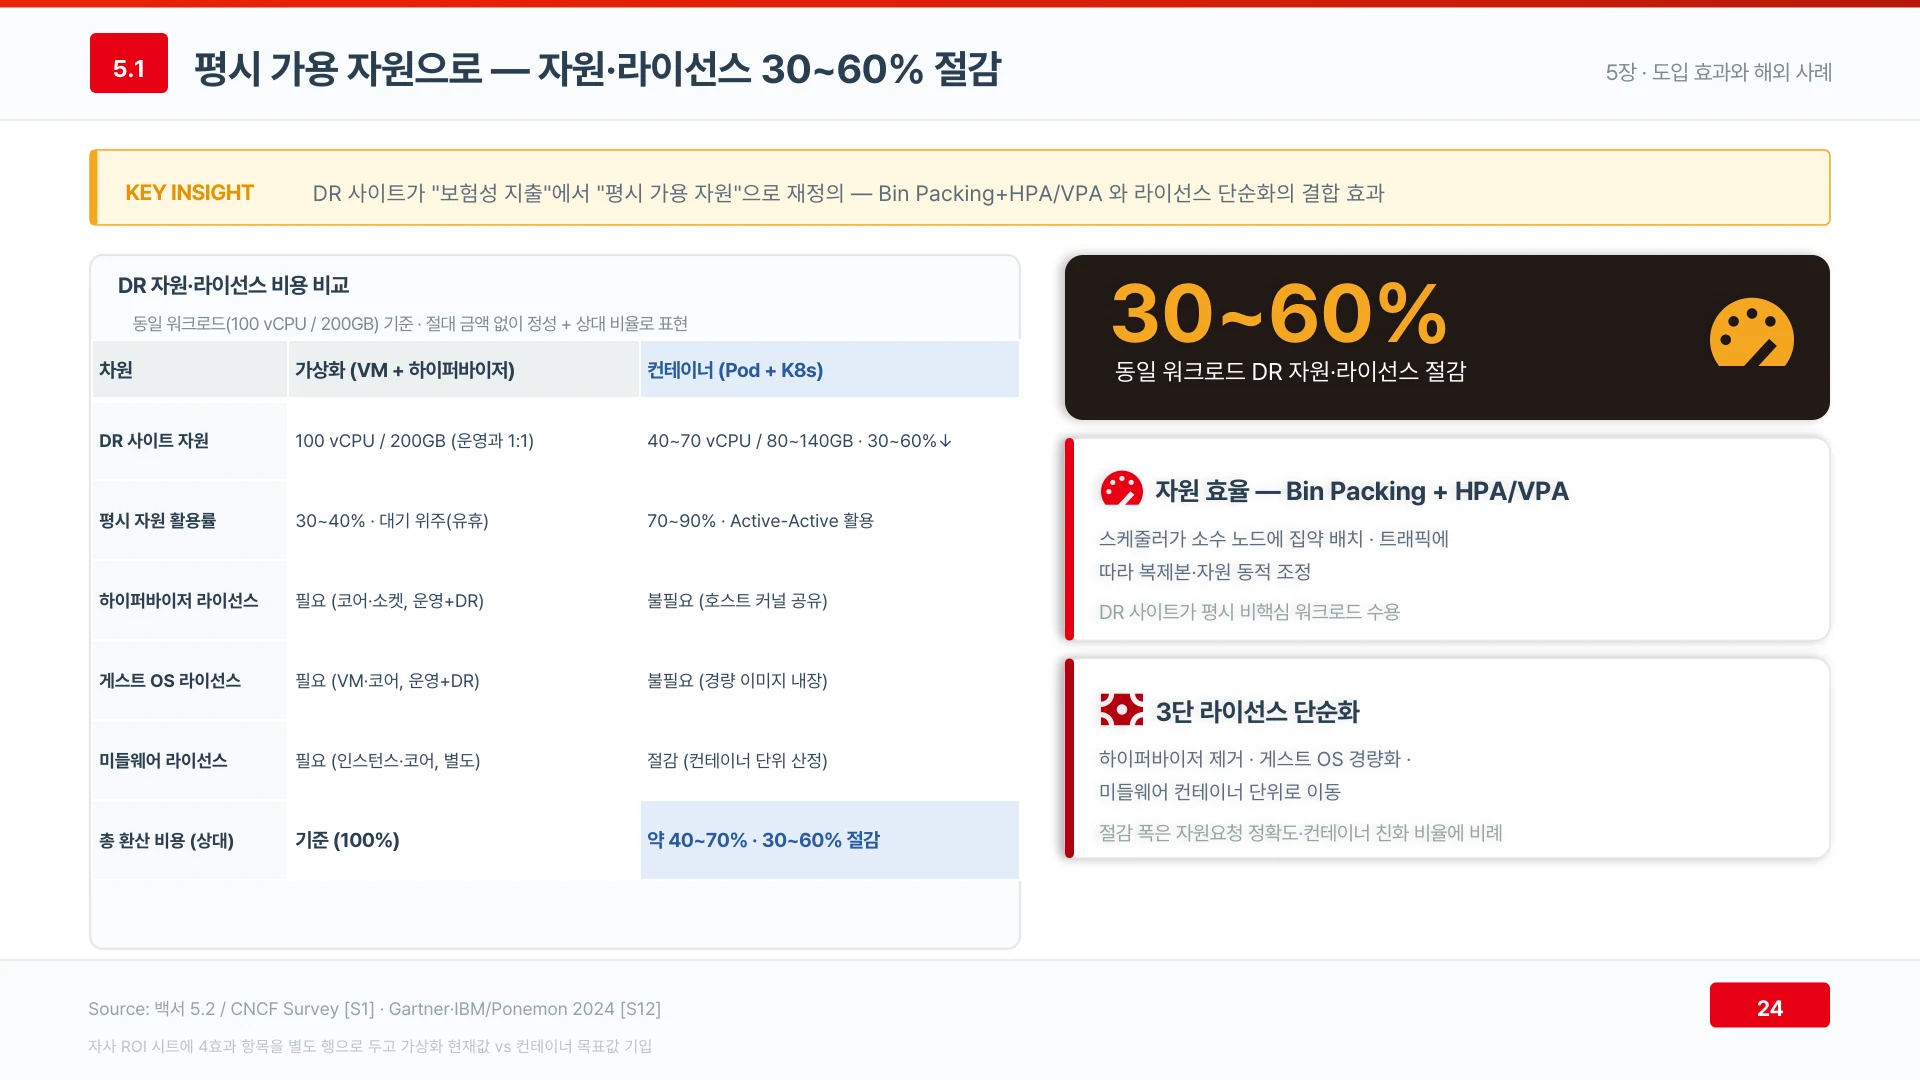
▲ DR 사이트가 평시 가용 자원이 되며 같은 워크로드 기준 자원과 라이선스가 약 30~60% 줄어든다 (발표자료 24쪽)
스케줄러의 집약 배치(Bin Packing)와 HPA·VPA 자동 확장이 자원 효율을, 하이퍼바이저 제거와 미들웨어 컨테이너화가 라이선스 단순화를 만든다. 다만 절감 폭은 자원 요청 정확도와 컨테이너 친화 비율에 비례한다. 자사 ROI 시트에 네 효과를 별도 행으로 두고 현재값과 목표값을 나란히 채워야 계산이 맞는다. 부팅 속도가 운영 비용에 주는 효과는 클라우드 네이티브 전환 효과 — 가상화보다 수십 배 빠른 부팅 속도에서 이어서 볼 수 있다.
해외 5개 사례에 반복되는 세 가지 결정
Adidas, Lufthansa Systems, ING Bank, JPMorgan Chase, SAP S/4HANA 의 공개 발표를 모아 보면 채택 스택은 제각각이지만 세 가지 결정은 모두 같다.
GitOps 로 변경 이력과 페일오버를 하나로 묶고, 멀티클러스터 거버넌스로 정책과 인증을 일원화하고, 애플리케이션 복제 경로와 데이터 복제 경로를 의도적으로 분리한다. 다섯 사례 모두 복구 시간을 시간 단위에서 분 단위로 옮겼다고 발표했다.
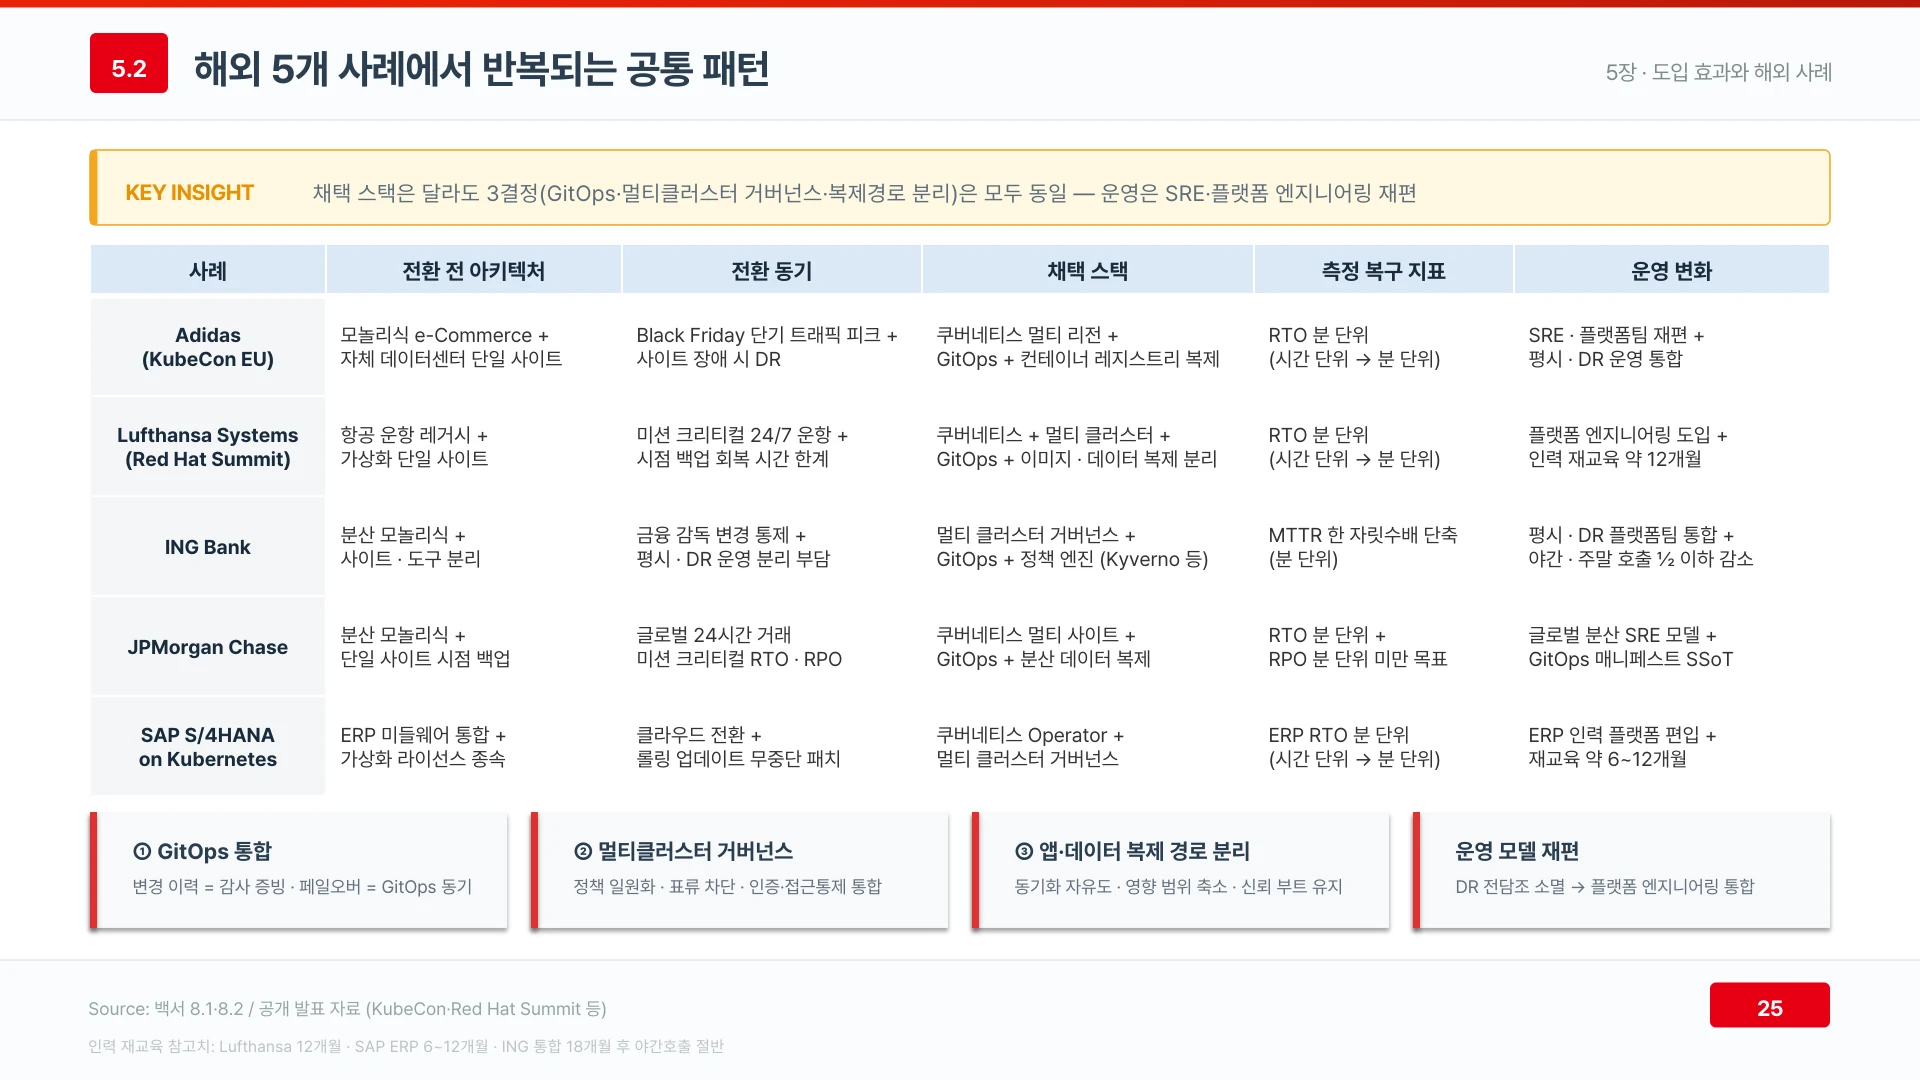
▲ 해외 5개 사례는 스택이 달라도 GitOps·멀티클러스터 거버넌스·복제 경로 분리 세 결정이 같다 (발표자료 25쪽)
운영 인력은 줄지 않고 SRE 와 플랫폼 엔지니어링 중심으로 재배치됐다. ING Bank 는 평시·DR 플랫폼팀 통합 뒤 야간·주말 호출이 절반 이하로 줄었다고 보고했다. 재교육 기간 참고치는 Lufthansa Systems 가 약 12개월, SAP ERP 가 6~12개월이다. 인력 계획에 이 기간을 먼저 적어 두어야 한다.
전자정부법에서 ISMS-P 까지 다섯 정책 문서가 한 구조로 모인다
발행처가 서로 다른 다섯 정책 문서를 한 표에 놓으면 GitOps·이미지 불변성·데이터 복제의 3단 구조로 수렴한다. 미채택 쪽의 입증 부담이 더 무겁다.
전자정부법 제49조는 재해복구체계를 사전에 구축·운영하라는 일반 의무를 지운다. GitOps 동기 루프에서는 이 사전 구축이 평시 배포의 부산물로 충족된다. 행정안전부 재해복구 지침은 정보시스템을 네 등급으로 나눠 등급별 RTO·RPO 와 정기 훈련을 요구하고, 디지털플랫폼정부 로드맵과 NIA 클라우드 네이티브 가이드는 사업 평가와 레퍼런스 아키텍처로 전환을 권고한다. KISA ISMS-P 의 재해복구 통제는 이미지 불변성·서명과 매니페스트 동기로 자동 충족된다.
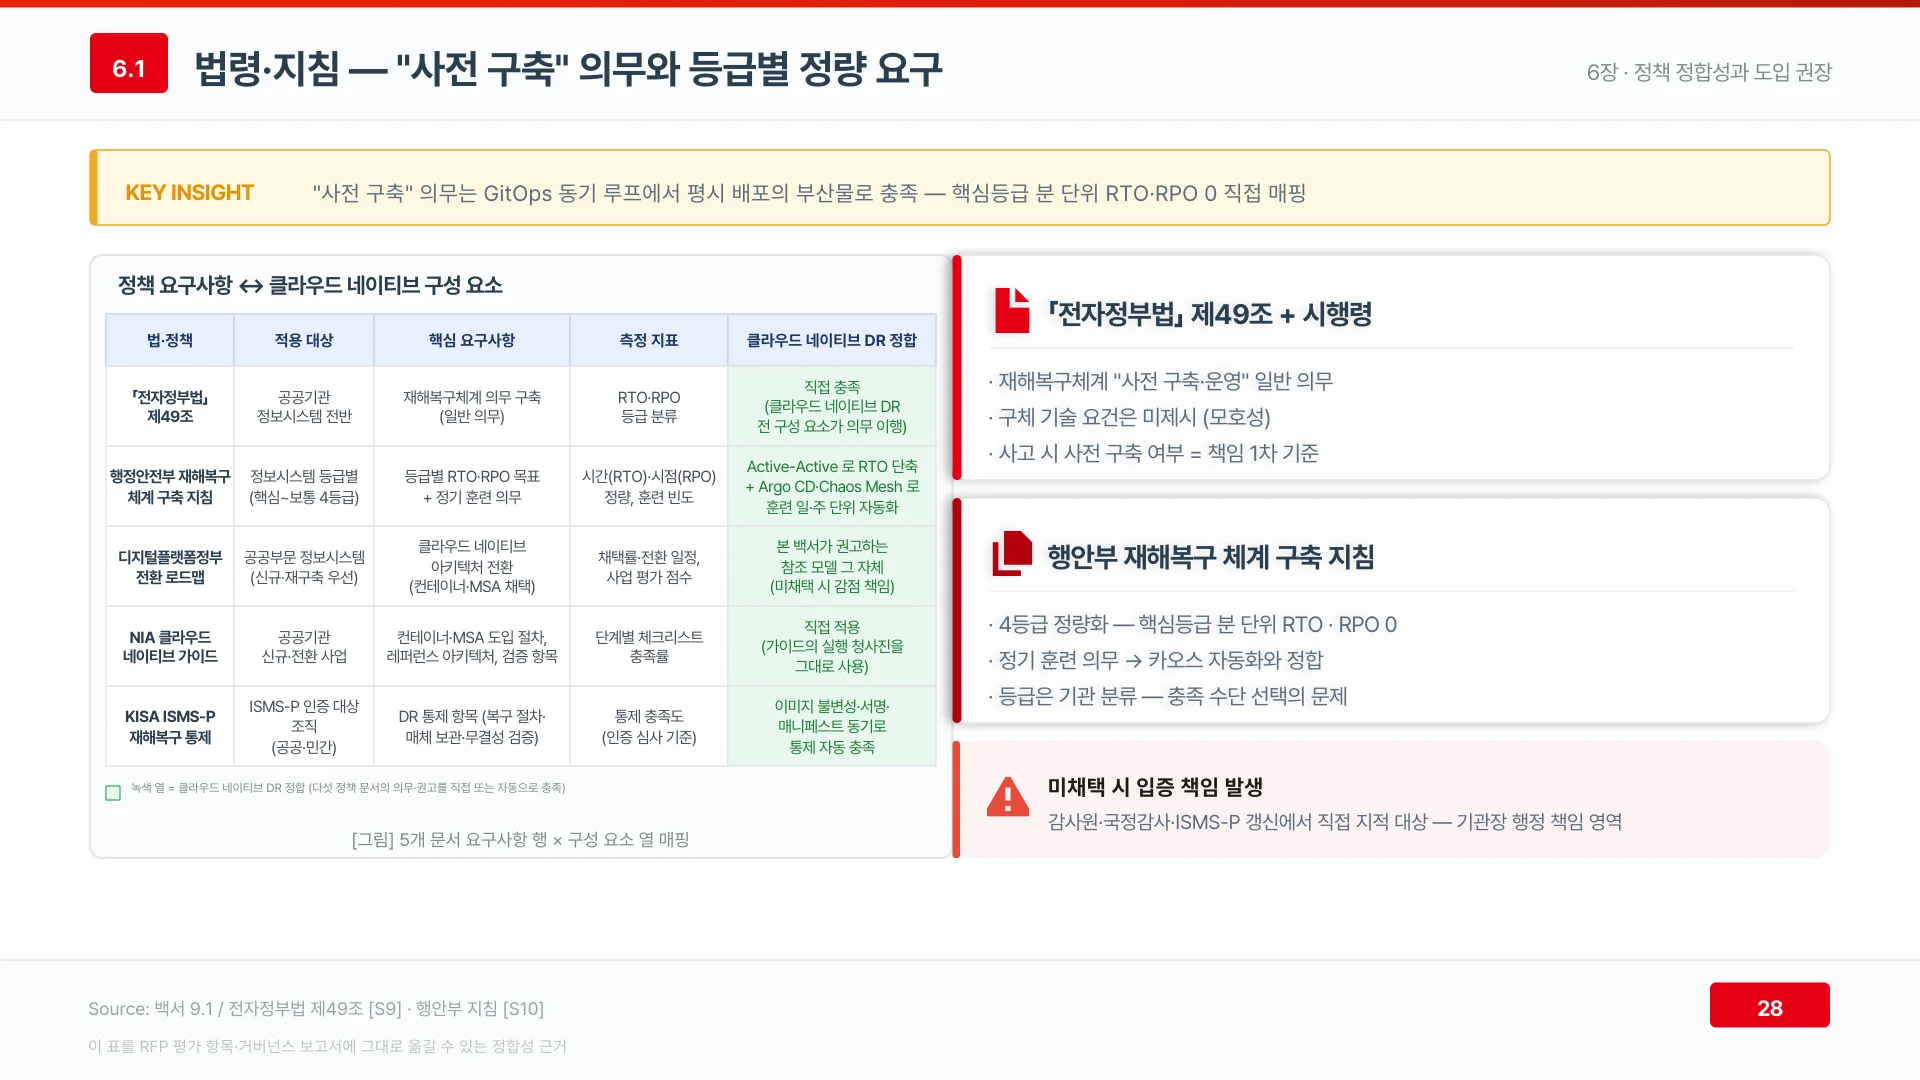
▲ 전자정부법의 사전 구축 의무는 GitOps 동기 루프에서 평시 배포의 부산물로 충족된다 (발표자료 28쪽)
발표자료는 미채택 기관이 감사원·국정감사·ISMS-P 갱신 심사에서 직접 지적 대상이 될 수 있다고 짚는다. 이 표를 RFP 평가 항목과 거버넌스 보고서에 그대로 옮기면 정합성 근거가 된다. 공공 영역의 플랫폼 선택 기준은 공공 분야에 Public이 아닌 Private PaaS가 필요한 5가지 이유에서 함께 볼 수 있다.
현장의 전환 속도는 아직 느리다. 2026년 3월 11일 과학기술관계장관회의에서 확정된 2030 클라우드 전면 전환 로드맵 보도에 따르면 전환 대상 1만 820개 시스템 가운데 전환을 마친 것은 42.4%(4,588개)이고, 그중 클라우드 네이티브까지 간 것은 7.3%(333개)다. 클라우드로 옮기는 일과 클라우드 네이티브로 바꾸는 일이 다르다는 점은 클라우드 네이티브 vs 클라우드 — 마이그레이션 방식으로 보는 차이에서 이어서 볼 수 있다.
행정안전부는 2024년 온나라 지식·온나라 이음·정책연구관리(PRISM) 같은 내부 업무 시스템을 행정기관 최초로 클라우드 네이티브로 시범 전환하며 공공 참조모델과 전환 가이드라인을 마련했다. 핵심 시스템이 아니라 내부 업무 시스템부터 옮긴 순서는 이 발표자료가 권장하는 신규·비핵심 시스템 우선 원칙과 같은 방향이다.
의사결정 매트릭스 — 다섯 영역을 한 회의에서 합의한다
거버넌스, 워크로드 분류, 데이터 복제, 다음 검증 후보, 인력 재편의 다섯 결정은 서로 종속이므로 따로 정하면 순서가 충돌한다.
| 결정 영역 | 권장 |
|---|---|
| 거버넌스 | DR 거버넌스 보드에 정보보호 책임자 참여 |
| 워크로드 분류 | 신규 시스템 우선 (전환 비용 최소) |
| 데이터 복제 모델 | 워크로드별 매트릭스 |
| 다음 검증 후보 | 단일 비핵심 시스템에서 핵심 시스템으로 단계 확장 |
| 인력 재편 | 단계적 SRE·플랫폼 엔지니어링 통합 |
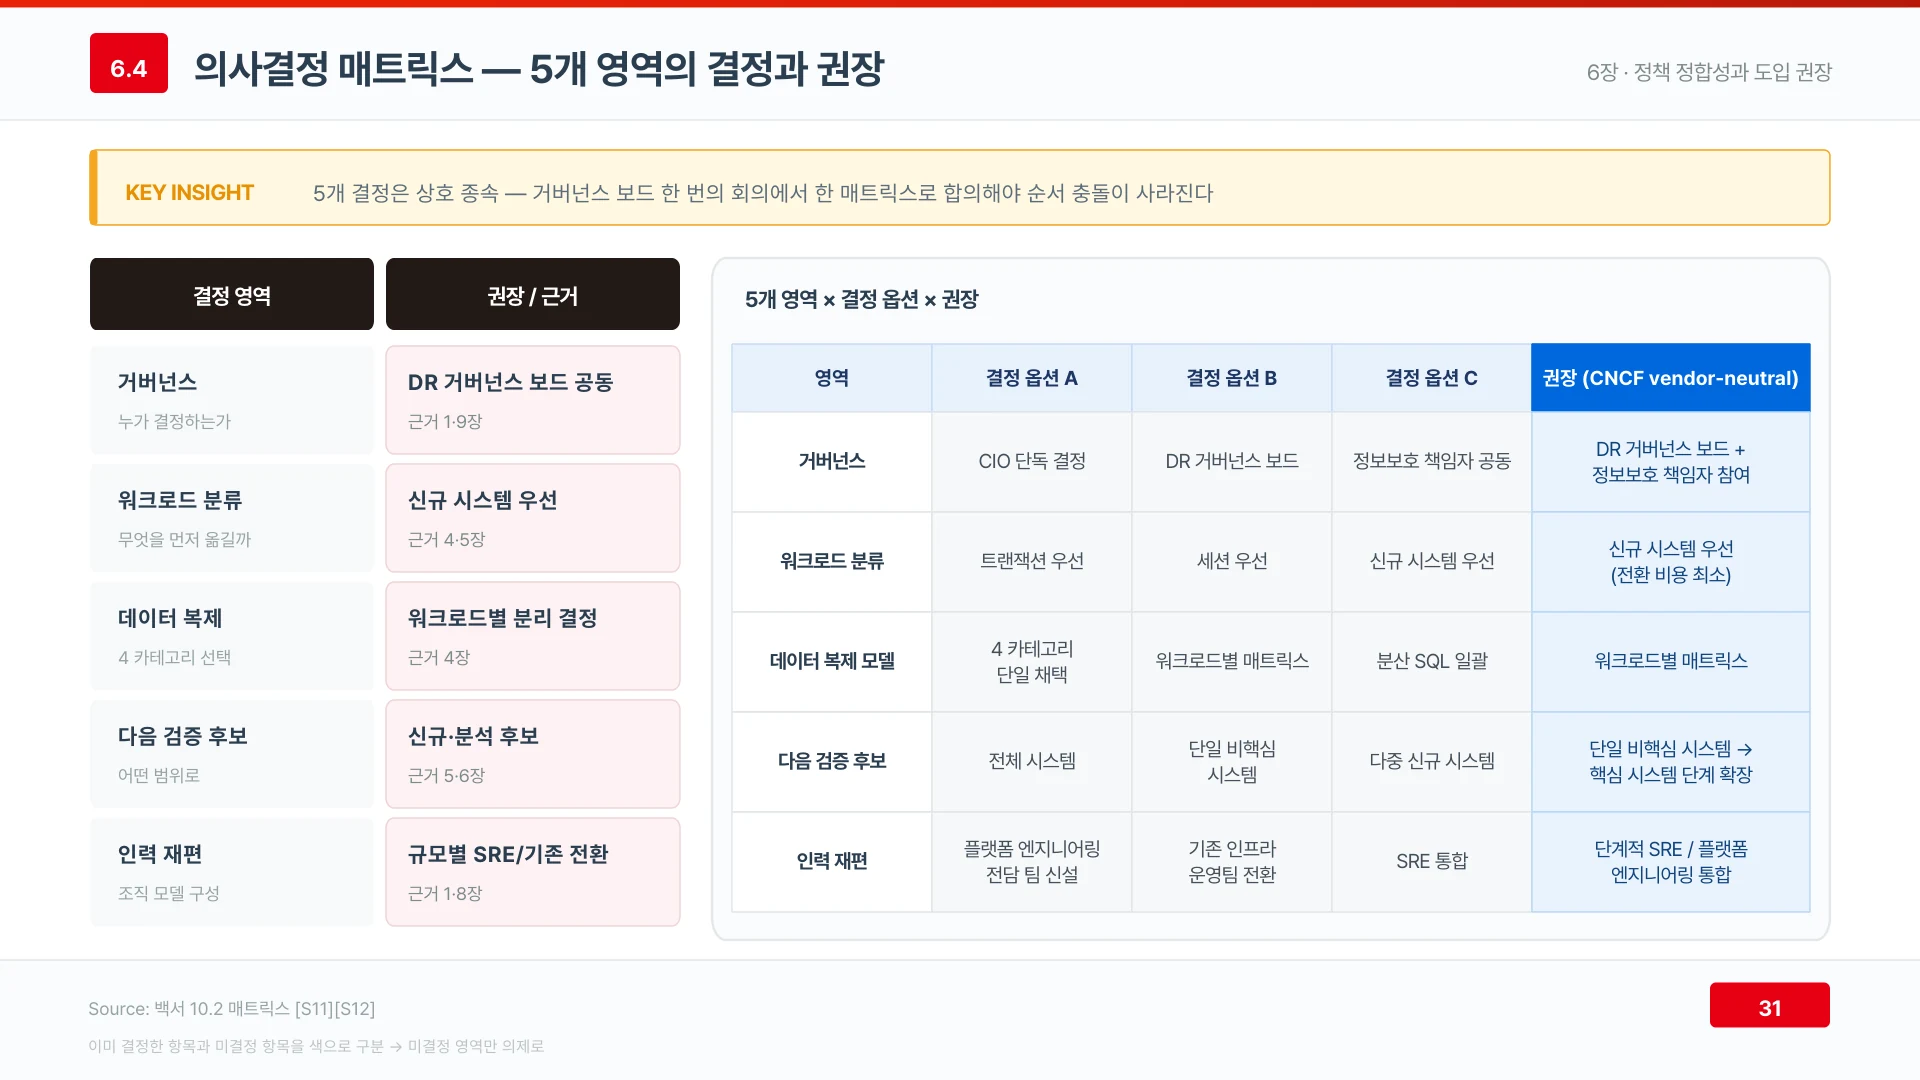
▲ 상호 종속된 다섯 결정은 거버넌스 보드 한 번의 회의에서 한 매트릭스로 합의해야 순서가 충돌하지 않는다 (발표자료 31쪽)
이미 결정한 칸과 아직 정하지 않은 칸을 색으로 나누면 미결정 영역만 안건으로 남는다. 다섯 결정을 한 매트릭스로 모아 거버넌스 보드 한 번의 회의에서 합의하는 것이 가장 빠른 경로다. 단계별 이행 순서는 클라우드 네이티브 전환 로드맵 — 5단계 마이그레이션 전략과 맞춰 읽으면 된다.
핵심 정리
클라우드 네이티브 DR 은 복구 대상을 시점에서 선언된 상태로 바꾼 모델이고, 그 결과가 정량·정성·정책 세 축에 동시에 나타난다.
| 지표 | 가상화 DR | 클라우드 네이티브 DR |
|---|---|---|
| 복구 목표 시점 (RPO) | 분에서 일 | 초에서 분 (동기 복제 시 사실상 0) |
| 복구 절차 | 직렬 7단계, 누적 5.5~17시간 | 병렬 3단계, 누적 2~9분 |
| 사람 개입 | 7단계 중 6단계 | 트리거 1회 |
| 자원·라이선스 | 기준 100% | 약 30~60% 절감 |
| 라이선스 계층 | 3단 | 1~2단 |
| 정책 대응 | 문서·절차 별도 운영 | 표준 구성 요소로 자동 충족 |
정성 측면에서는 매일 하는 배포가 곧 DR 훈련이 되고, 서명 검증이 미서명 배포를 막고, 분리돼 있던 DR 운영팀이 플랫폼 엔지니어링 팀으로 합쳐진다. 다음 분기 거버넌스 보드에는 모델 진단, 검증 후보 식별, 복제 워크북, 정합성 갭 식별, 조직 모델 선정의 다섯 안건을 한 장으로 올리면 된다.
자주 묻는 질문
클라우드 네이티브 DR 은 가상화 DR 과 무엇이 다른가
가상화 DR 은 백업해 둔 시점을 되살리는 시점 복원 모델이고, 클라우드 네이티브 DR 은 Git 에 선언한 매니페스트와 이미지 다이제스트를 다른 클러스터에서 그대로 재현하는 모델이다. 그래서 복구 절차가 직렬 7단계에서 병렬 3단계로 줄어든다.
클라우드 네이티브 DR 로 복구 시간은 얼마나 줄어드는가
발표자료 분석 기준으로 가상화·물리 DR 은 7단계 누적 5.5~17시간이고, 클라우드 네이티브 DR 은 3단계 누적 2~9분이다. 사람 개입은 7단계 중 6단계에서 페일오버 트리거 1회로 줄어든다.
가상화로 구성한 Active-Active 는 왜 잘 되지 않았는가
라이선스 이중 지불, 가상머신 IP 고정에 따른 광역 L2 종속, 공유 스토리지 쿼럼 락, 세션 사이트 고정의 네 가지 종속이 서로를 강화했기 때문이다. 어느 하나도 따로 풀 수 없어 대부분 Active-Standby 로 돌아갔다.
두 사이트가 같은 컨테이너 이미지를 쓴다는 것을 어떻게 보증하는가
먼저 어느 레지스트리가 진실 원천인지 거버넌스 보드가 정하고, CI 가 이미지에 Cosign 서명과 SBOM 을 붙여 함께 복제한다. 부 사이트의 Kyverno 같은 정책 엔진이 입수 시점에 서명을 검증하므로 위조 이미지는 Pod 로 기동되지 않는다.
데이터베이스 동기화 방식은 어떻게 고르는가
DB 제품이 아니라 워크로드 유형에서 출발한다. 결제·재고처럼 RPO 0 이 필수면 동기 복제나 분산 SQL, 로그·이벤트는 CDC 비동기, 세션·시계열·대용량 분석은 NoSQL multi-DC 가 맞는다. CDC 비동기와 NoSQL 을 고르면 충돌 해결 정책을 함께 정해야 한다.
클라우드 네이티브 DR 로 비용은 얼마나 줄어드는가
같은 워크로드 기준 DR 자원과 라이선스가 약 30~60% 줄어든다. DR 사이트가 평시에도 비핵심 워크로드를 받는 가용 자원이 되고, 하이퍼바이저와 게스트 OS 라이선스가 빠지기 때문이다. 절감 폭은 자원 요청 정확도와 컨테이너 친화 비율에 비례한다.
공공기관 정책 요구사항을 충족할 수 있는가
전자정부법 제49조의 사전 구축 의무는 GitOps 동기 루프에서 평시 배포의 부산물로 충족되고, 행정안전부 지침의 등급별 RTO·RPO 와 정기 훈련은 자동화된 복구 절차와 카오스 훈련으로 대응한다. ISMS-P 재해복구 통제는 이미지 불변성·서명과 매니페스트 동기로 충족된다.
참고 리소스
클라우드 네이티브 DR 을 설계할 때 함께 읽을 자료다.
- 가상화의 한계, 클라우드 네이티브 아키텍처가 해결하는 법
- 클라우드 네이티브 전환 효과 — 가상화보다 수십 배 빠른 부팅 속도
- 가상화 vs 컨테이너 vs 클라우드 네이티브, 구조 차이로 선택하는 법
- Immutable Infrastructure(불변 인프라)란? 서버를 교체하는 운영 방식
- 클라우드 네이티브 전환 로드맵 — 5단계 마이그레이션 전략
- 클라우드 네이티브 보안 완벽 가이드 — 4C 모델과 DevSecOps 적용법
- 공공 분야에 Public이 아닌 Private PaaS가 필요한 5가지 이유
- 글로벌 데이터센터 재난 사례와 복구 전략 — 화재·지진 대응
- 오픈소스 GSLB란? 지금 부상하는 이유
- 쿠버네티스 Private 컨테이너 레지스트리 구축 방법
- 컨테이너 레지스트리 이미지 관리 — 보안·정리·자동화 실무 가이드
- 쿠버네티스 인프라 설계 — 컨트롤 플레인에서 고가용성까지
- 쿠버네티스(Kubernetes) 프로덕션 도입 사례와 운영 교훈
- 쿠버네티스(Kubernetes) 도입 전략 — 로드맵과 TCO 비교