벤더 종속 없는 GS인증 PaaS, 조달청에서 구매하는 엔터프라이즈 쿠버네티스
GS인증 1등급·K-PaaS 적합성 인증·CNCF 인증을 갖춘 국산 GS인증 PaaS MSAP.ai를 조달청 디지털서비스몰에서 바로 구매하는 방법과 공공 구매 이점, 영구 라이선스 구조를 정리했습니다.
GS인증 1등급·K-PaaS 적합성 인증·CNCF 인증을 갖춘 국산 GS인증 PaaS MSAP.ai를 조달청 디지털서비스몰에서 바로 구매하는 방법과 공공 구매 이점, 영구 라이선스 구조를 정리했습니다.
외산 가상화·쿠버네티스의 가격 인상과 구독 갱신이 부담이라면 CNCF 인증 쿠버네티스 MSAP.ai 영구 라이선스로 바꾸십시오. 1년 구독료 수준 예산과 조달청 디지털서비스몰 구매 절차를 정리했습니다.
컨테이너의 역사를 클라우드네이티브TV 영상 한 편으로 정리했습니다. 구글의 주당 20억 컨테이너와 2006년부터 2018년 CNCF 졸업까지의 12년, 이식성의 의미를 캡처 6장과 함께 살펴보세요.
가상화 컨테이너 차이가 관리·속도·백업·AI 네 가지 운영 효과로 이어지는 과정을 클라우드네이티브TV 7분 영상의 캡처 8장으로 정리했습니다. 현실적 한계와 단계적 도입 기준도 함께 확인해 보세요.
쿠버네티스 사실상 표준이 된 배경을 클라우드네이티브TV 영상으로 정리했습니다. 학습 절벽, 오케스트레이터 통합, 보그에서 관리형 서비스까지의 연표, 인증 배포판, 도입이 필요한 팀을 캡처 6장과 함께 살펴보세요.
Active-Active 종속 4가지를 클라우드네이티브TV 영상으로 정리했습니다. 라이선스·IP·스토리지·세션이 서로 조이는 구조와 쿠버네티스의 4구조 해소 방식과 Pod 부팅 속도를 캡처 8장과 함께 차례로 살펴보세요.
리컨실리에이션 루프를 클라우드네이티브TV의 5분 영상으로 정리했습니다. 쿠버네티스가 선언한 상태를 스스로 지키는 방식을 자가 치유와 제어 루프, 매니페스트 선언, 디플로이먼트 컨트롤러 순서로 캡처 6장과 함께 살펴보세요.
클라우드 네이티브 재해복구가 가상화 방식과 무엇이 다른지 클라우드네이티브TV 영상으로 정리했습니다. 다섯 핵심 메시지, 세 압력, 깃옵스 원리, 직렬 7단계와 병렬 3단계 복구를 캡처 8장과 함께 살펴보세요.
쿠버네티스 도입 로드맵을 클라우드네이티브TV의 3분 영상으로 정리했습니다. 경영진이 고려하는 다섯 가지 이유, 도입 4단계, 준비해야 할 네 가지 실행 단계를 캡처 7장과 함께 차례대로 살펴보세요.
컨테이너 오케스트레이션 쿠버네티스 역할을 클라우드네이티브TV의 4분 영상으로 정리했습니다. 여덟 가지 핵심 기능, 운영 과제, 도입 때 바뀌는 세 영역과 해결 방식을 캡처 6장과 함께 차례로 살펴보세요.
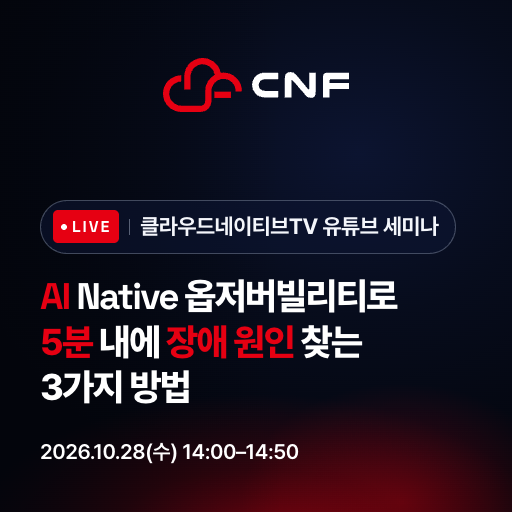
쿠버네티스 환경의 MSA 장애 원인을 AI로 5분 안에 찾는 방법을 데모로 소개합니다. 10월 28일(수) 오후 2시 클라우드네이티브TV 유튜브 라이브로 진행되는 AI Native 옵저버빌리티 세미나, 무료로 참여하세요.
쿠버네티스 보안 취약점은 이제 API Server나 kubelet 같은 Core보다, 클러스터에 붙여 쓰는 Ingress Controller와 CSI Driver 같은 확장 컴포넌트에서 더 자주 나옵니다.
Buzz는 Block이 공개한 Nostr 기반 셀프호스팅 협업 플랫폼으로, 사람과 AI 에이전트가 서명 이벤트라는 같은 규칙으로 참여합니다.
Prometheus 는 2016 년 CNCF 에 가입한 후, CNCF 역사상 두 번째로 Graduated 단계에 오른 프로젝트다.
클라우드 네이티브(Cloud Native)로 가야 한다는 방향에는 많은 조직이 동의합니다. 문제는 순서입니다. 무엇부터 시작해서 어떤 단계를 밟아야 하는지, 각 단계에서 무엇이 준비되어야 다음으로 넘어갈 수 있는지가 불분명하면, 전환은 파일럿 몇 개로 끝나거나 빅뱅 시도 후 좌초합니다.
쿠버네티스 (Kubernetes)를 배우기로 마음먹은 엔지니어가 처음 부딪히는 벽은 개념이 아니라 설치입니다. 검색하면 kind, minikube, kubeadm, k3s, 매니지드 서비스까지 이름이 쏟아지는데, 정작 "나는 무엇으로 시작해야 하는가"를 정리해 주는 글은 드뭅니다.
방화벽 안쪽은 안전하다는 전제 위에 서 있던 전통 보안이, 컨테이너 환경에서는 성립하지 않습니다. 워크로드가 수 분 단위로 생겼다 사라지고, 서비스 간 통신이 데이터센터 내부를 가로지르며, 배포가 하루에도 수십 번 일어나는 환경에서는 지켜야 할 대상과 방법 자체가…
컨테이너에 담았는데도 잘 돌아가지 않는 애플리케이션이 있습니다. 설정이 코드에 박혀 있어 환경마다 이미지를 다시 만들어야 하고, 세션을 로컬 메모리에 들고 있어 인스턴스를 늘리면 로그인이 풀립니다. 문제는 컨테이너가 아니라 애플리케이션 설계입니다.
k3s는 단일 바이너리로 패키징된 CNCF 인증 경량 쿠버네티스 배포판입니다. 엣지·IoT·개발 환경처럼 자원이 제한된 곳에서 표준 쿠버네티스 API를 그대로 쓸 수 있게 해 줍니다.
도커는 컨테이너를 만들고 실행하는 도구이고, 쿠버네티스 는 수많은 컨테이너를 여러 서버에 걸쳐 자동으로 운영하는 오케스트레이션 플랫폼입니다. 둘은 경쟁 관계가 아니라 역할이 다른 보완 관계입니다.
클라우드 네이티브 4대 요소인 컨테이너·마이크로서비스·CI/CD·DevOps 의 역할과 상호 의존 관계, 하나만 도입하면 반쪽이 되는 이유와 현실적인 도입 순서까지 한 편에 정리했습니다. 각각 어떤 역할을 하는지 더 자세히 알아보세요.
쿠버네티스 Pod(파드)는 쿠버네티스 가 배포하는 가장 작은 실행 단위로, 네트워크와 스토리지를 공유하는 하나 이상의 컨테이너 묶음입니다. 쿠버네티스(Kubernetes) Pod의 생명주기와 패턴을 이해하면 쿠버네티스 운영의 절반이 잡힙니다.
"우리는 이미 클라우드를 쓰고 있는데, 왜 또 클라우드 네이티브를 이야기하나요?" IT 담당자라면 한 번쯤 받아 본 질문입니다. 답은 간단하지 않습니다.
쿠버네티스 아키텍처는 클러스터의 상태를 결정하는 컨트롤 플레인과 컨테이너를 실제로 실행하는 워커 노드, 두 계층으로 이루어집니다. 모든 컴포넌트는 API 서버를 중심으로 "선언된 상태를 현재 상태로 만드는" 조정 루프를 돌립니다.
쿠버네티스란 여러 서버에 걸쳐 컨테이너의 배포·확장·복구를 자동화하는 오픈소스 컨테이너 오케스트레이션 플랫폼입니다. 도커와의 차이, 도커 지원 중단의 진실, 설치 경로와 자격증 순서까지 정리했습니다.
대규모 Kubernetes 운영에서 가장 먼저 무너지는 곳은 어디일까요. 스케줄러도, 스토리지도 아닌 서비스 네트워킹 계층인 경우가 많습니다.
한마디로: 인력이 아니라 자동화로 인프라를 확장한 실제 수치가 담긴 초대규모 사례입니다.
쿠버네티스는 그리스어 κυβερνήτης(kubernḗtēs, 키잡이·조타수) 에서 왔습니다.
최근 IT 업계에서는 WebLogic Server( 웹로직 서버: Web Application Server, WAS)와 같은 상용 미들웨어의 지원 종료(End of Support, EOS)가 심각한 기술적 이슈로 부각되고 있습니다.
애플리케이션의 성능을 모니터링할 때 가장 직관적이면서도 중요한 지표는 무엇일까요?
하루가 다르게 발전하는 AI 기술 속에서 "과연 미래에도 개발자가 설 자리가 있을까?" 혹은 "앞으로 나는 어떤 커리어를 쌓아야 할까?" 고민해 보신 적 있으신가요?
Java 기반의 엔터프라이즈 애플리케이션을 운영해 본 경험이 있다면, java.lang.OutOfMemoryError (이하 OOM)가 얼마나 까다로운 장애인지 잘 아실 것입니다.
오픈마루 | OPENMARU
주소: 서울 성동 뚝섬로1길 31, 성수동 1가 서울숲M타워 202호
전화: (02)469-5426
팩스: (02)469-7247
메일: hello@cncf.co.kr
Copyright 2026 OPENMARU, All rights reserved.
Created by Danny